


Heute liegen bedeutsame Nachrichten aus der Russischen Föderation vor.
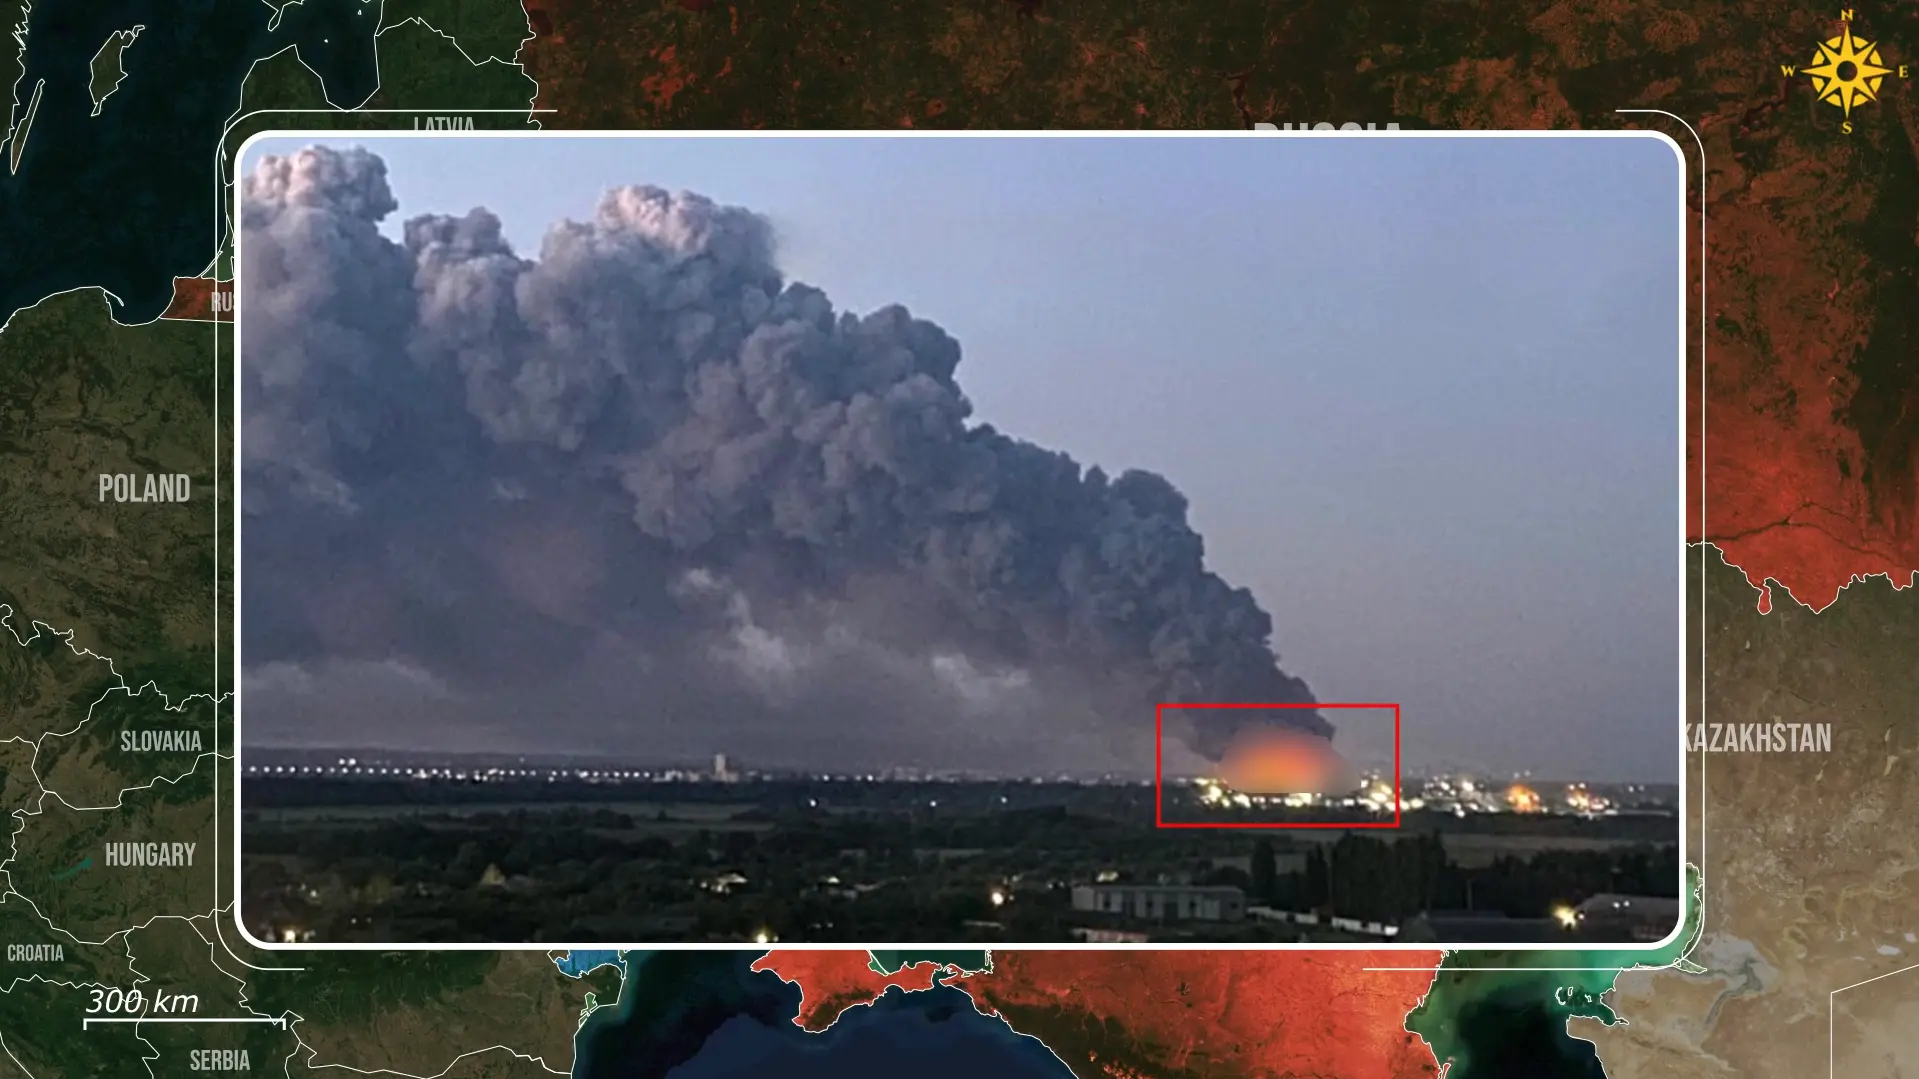
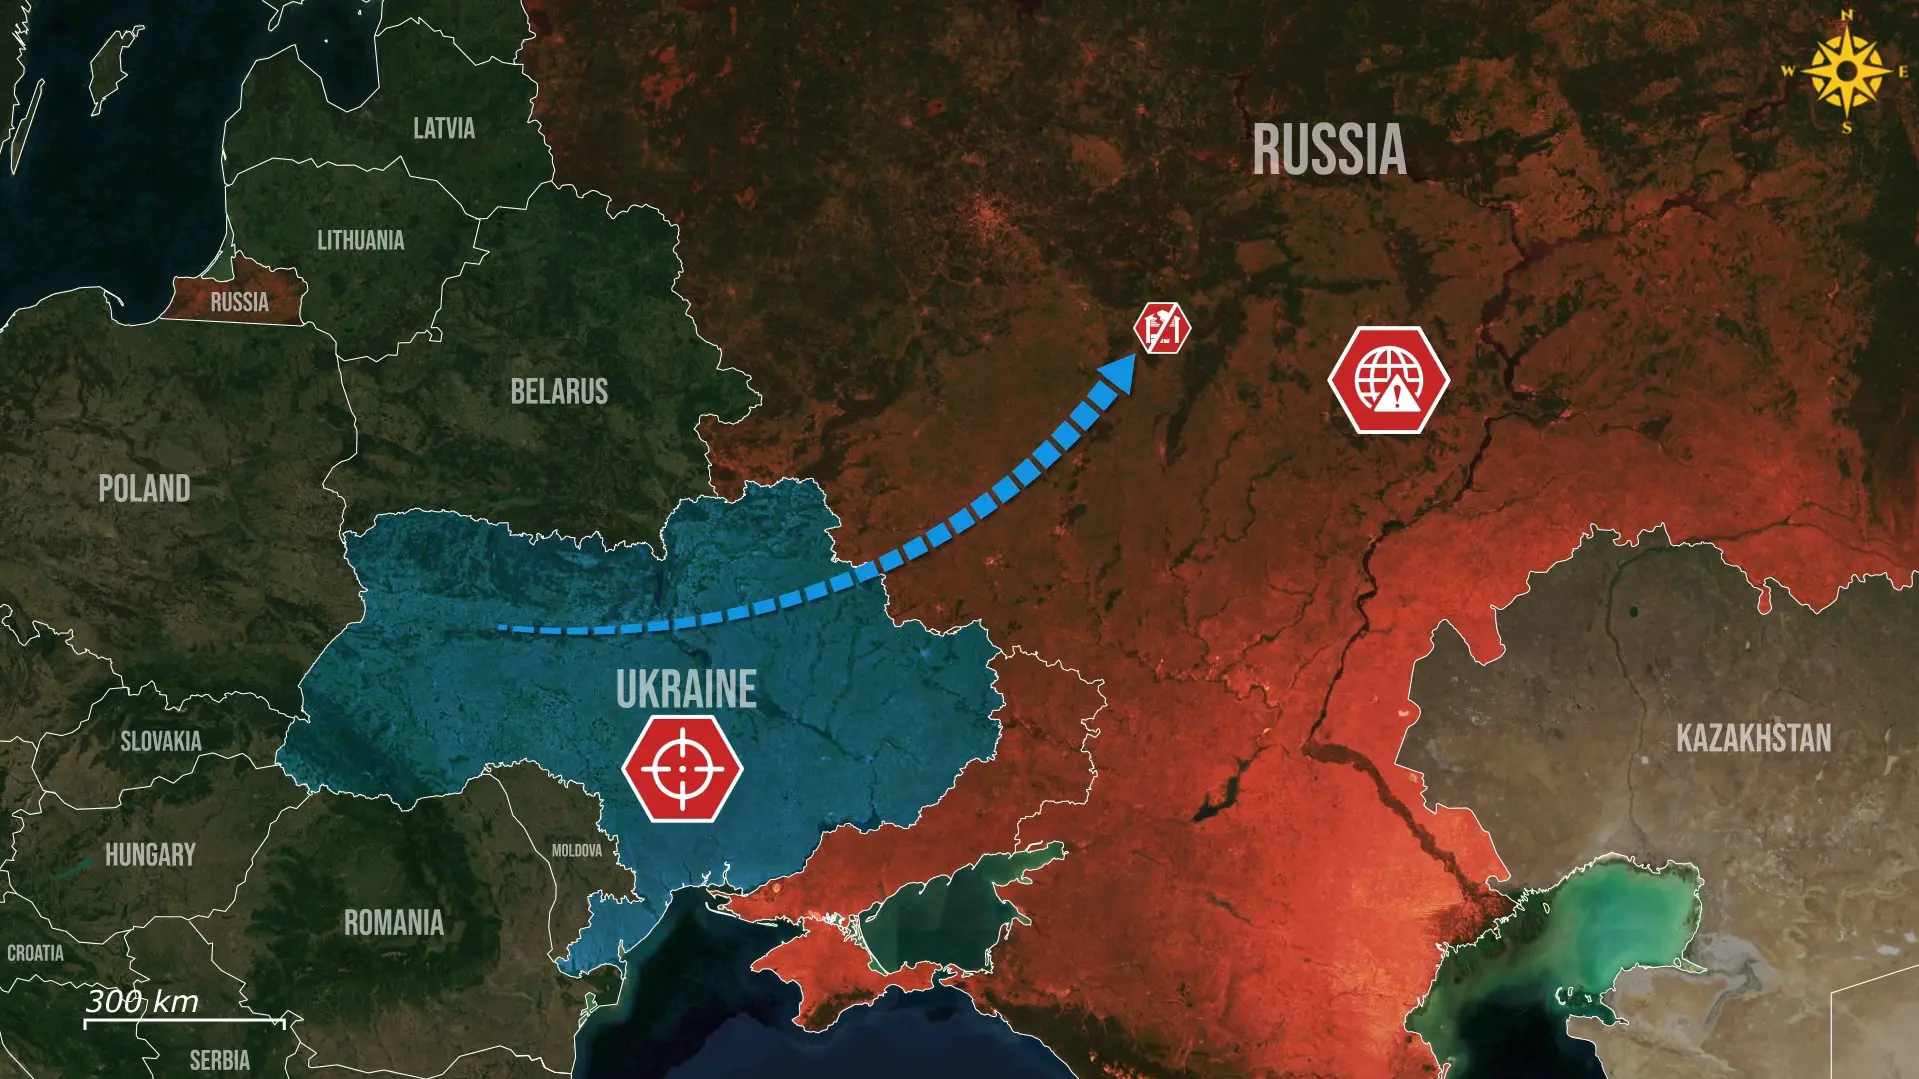
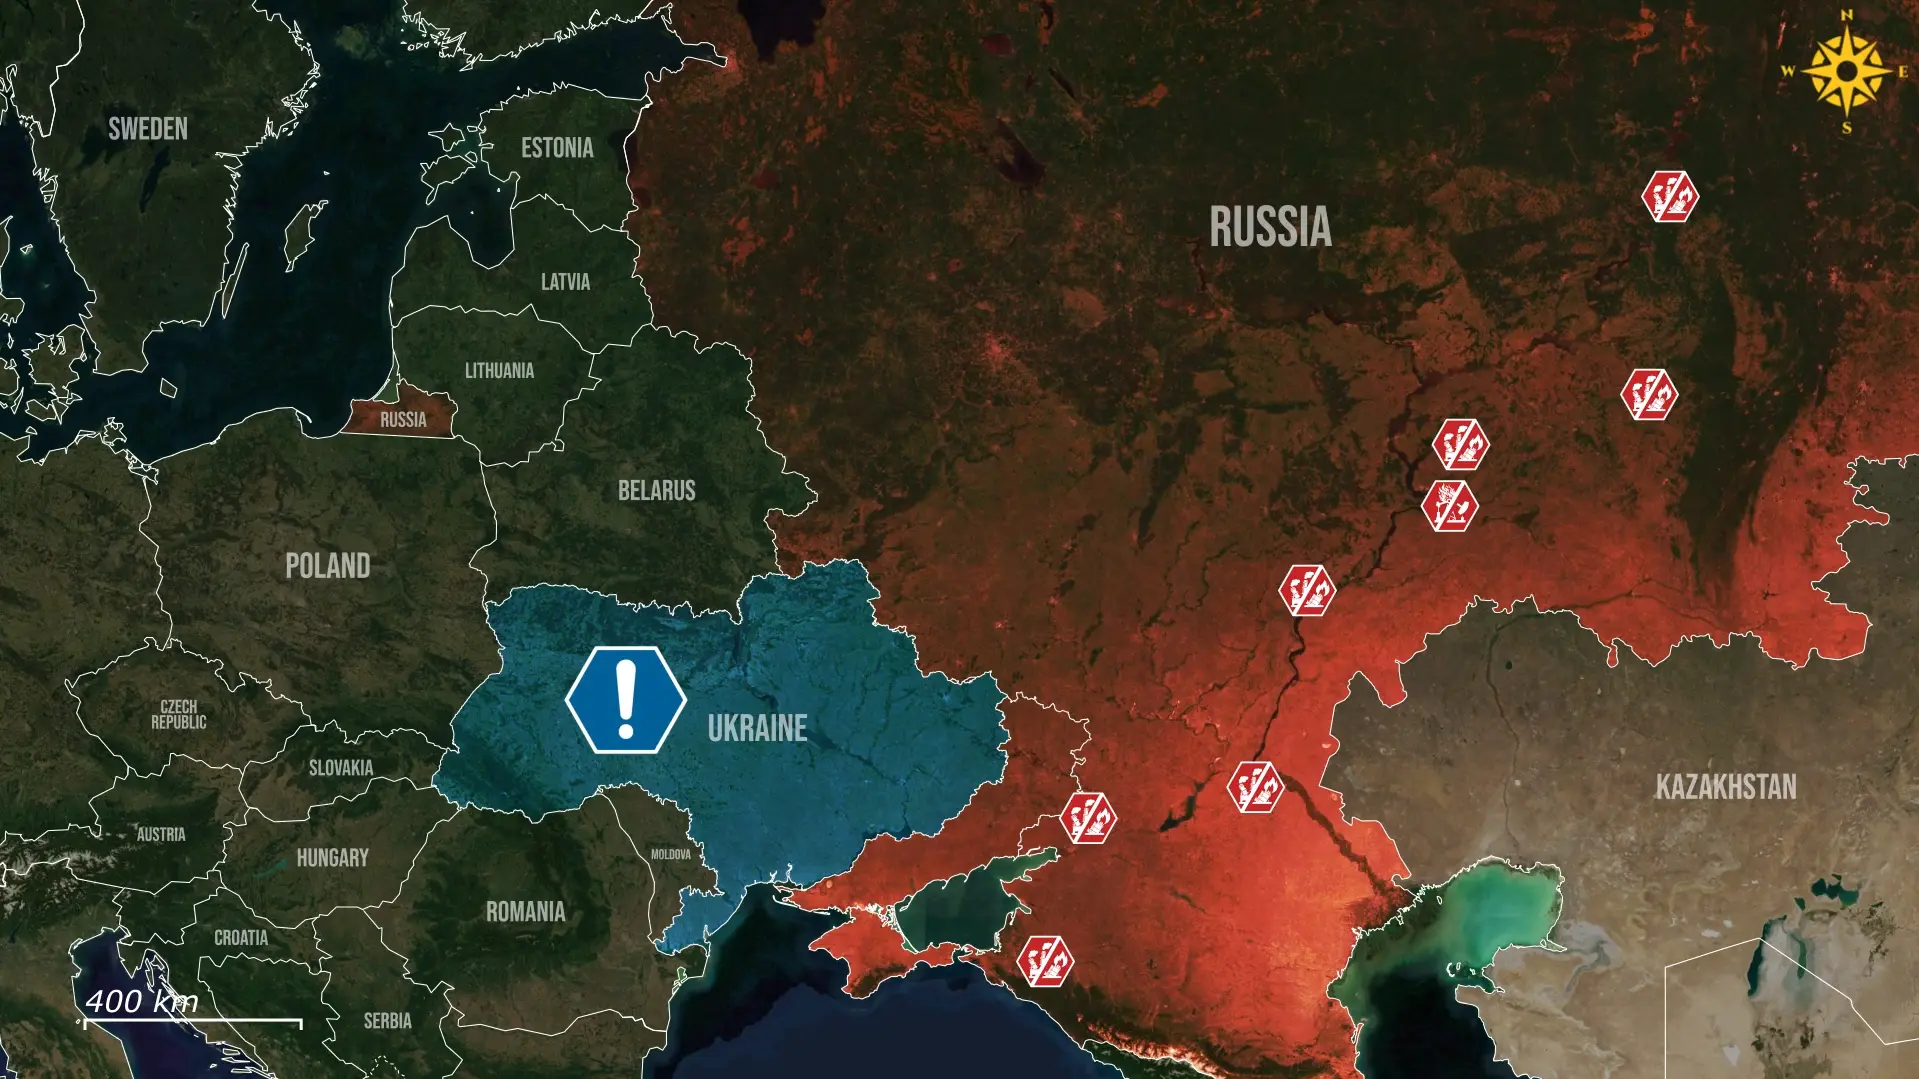
Der russische Technologiesektor hat einen schweren Schlag erlitten, nachdem Drohnen das größte Rechenzentrum von Yandex in Sasowo in der Oblast Rjasan getroffen haben, was einen Großbrand auslöste und die vollständige Abschaltung der Anlage erzwang. Der Komplex, der sich auf dem ehemaligen Gelände des Werkzeugmaschinenwerks Sasta befindet – einem für die russische Maschinenbauindustrie zentralen Zulieferer, der ebenfalls Ziel des Angriffs war –, beherbergt zehntausende Server und stellt die wichtigste Recheninfrastruktur von Yandex dar.
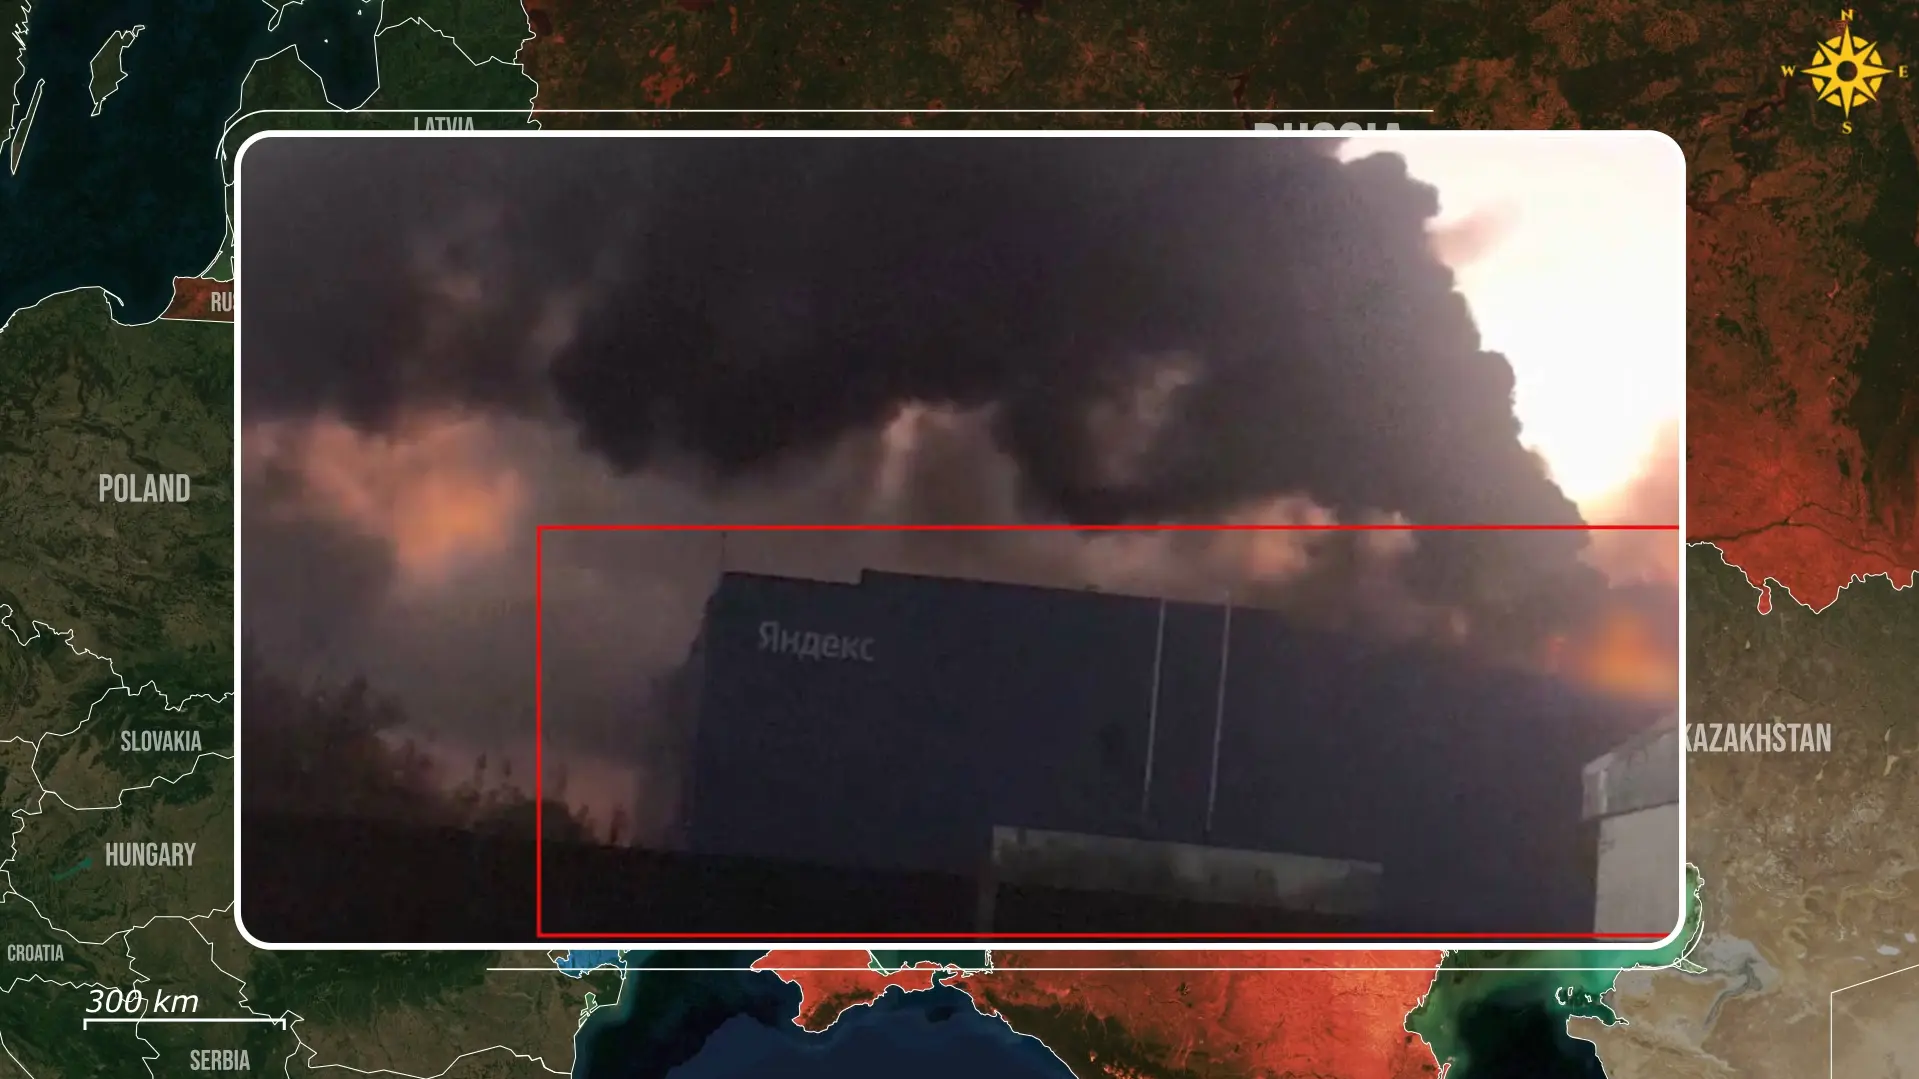
Der ukrainische Angriff führte umgehend zu Störungen in der Cloud-Infrastruktur. Yandex räumte Stromversorgungsprobleme ein, die eine Verfügbarkeitszone betrafen, und riet den Kunden zur Ausweichung auf alternative Ressourcen. Obwohl das Unternehmen betonte, dass seine wesentlichen Verbraucherdienste operational blieben, verdeutlichte der vollständige Ausfall, wie rasch ein physischer Schlag eine digitale Infrastruktur lahmlegen kann, die Tausende von Unternehmen stützt, da bereits wenige Minuten nach dem Angriff im gesamten russischen Internet Beeinträchtigungen gemeldet wurden.
Auch die Finanzmärkte reagierten mit unmittelbarer Panik: Die Yandex-Aktie verlor im frühen Moskauer Handel rund vier Prozent an Wert, da sich Investoren abrupt mit einem neuen Risikoprofil konfrontiert sahen: Russlands führende Technologiekonzerne könnten in zunehmendem Maße für dieselbe Art von Disruption anfällig werden, die bereits den Energie- und Logistiksektor des Landes erfasst hat.
Der Zeitpunkt ist von besonderer strategischer Relevanz, da russische Angriffe zuletzt gezielt ukrainische Rechenzentren ins Visier genommen haben und Russland nun die Konsequenzen von Schlägen gegen die eigene digitale Infrastruktur erfährt, während die wirtschaftlichen Folgewirkungen weit über Yandex hinausreichen könnten. Frühere Angriffe auf Einrichtungen von Wildberries und Ozon hatten bereits demonstriert, wie physische Zerstörung den Online-Handel beeinträchtigen kann. Rechenzentren stellen jedoch eine weitaus komplexere Herausforderung dar, da sie die grundlegenden Softwaresysteme bereitstellen, die den Betrieb von Unternehmen überhaupt erst ermöglichen.
Was die Lage noch gefährlicher macht: Lagerhäuser lassen sich oft durch kleinere Speicherdepots, alternative Ausweichrouten und dezentralisierte Warenbestände kompensieren. Großskalierte Rechenzentren hingegen entziehen sich einer raschen Duplizierung, da sie enorme elektrische Kapazitäten, spezialisierte Kühltechnik, Hochleistungsserver, Hochgeschwindigkeitsanbindungen und präzise abgestimmte Softwareumgebungen erfordern. Obwohl Arbeitslasten zwischen verschiedenen Standorten verschoben werden können, erfordert die Verlagerung massiver Datenmengen und Rechenkapazitäten erhebliche Investitionen sowie eine tiefgreifende technische Vorbereitung. Infolgedessen könnten wiederholte Störungen kumulative Kosten verursachen, selbst wenn Unternehmen ihre Dienste erfolgreich wiederherstellen.
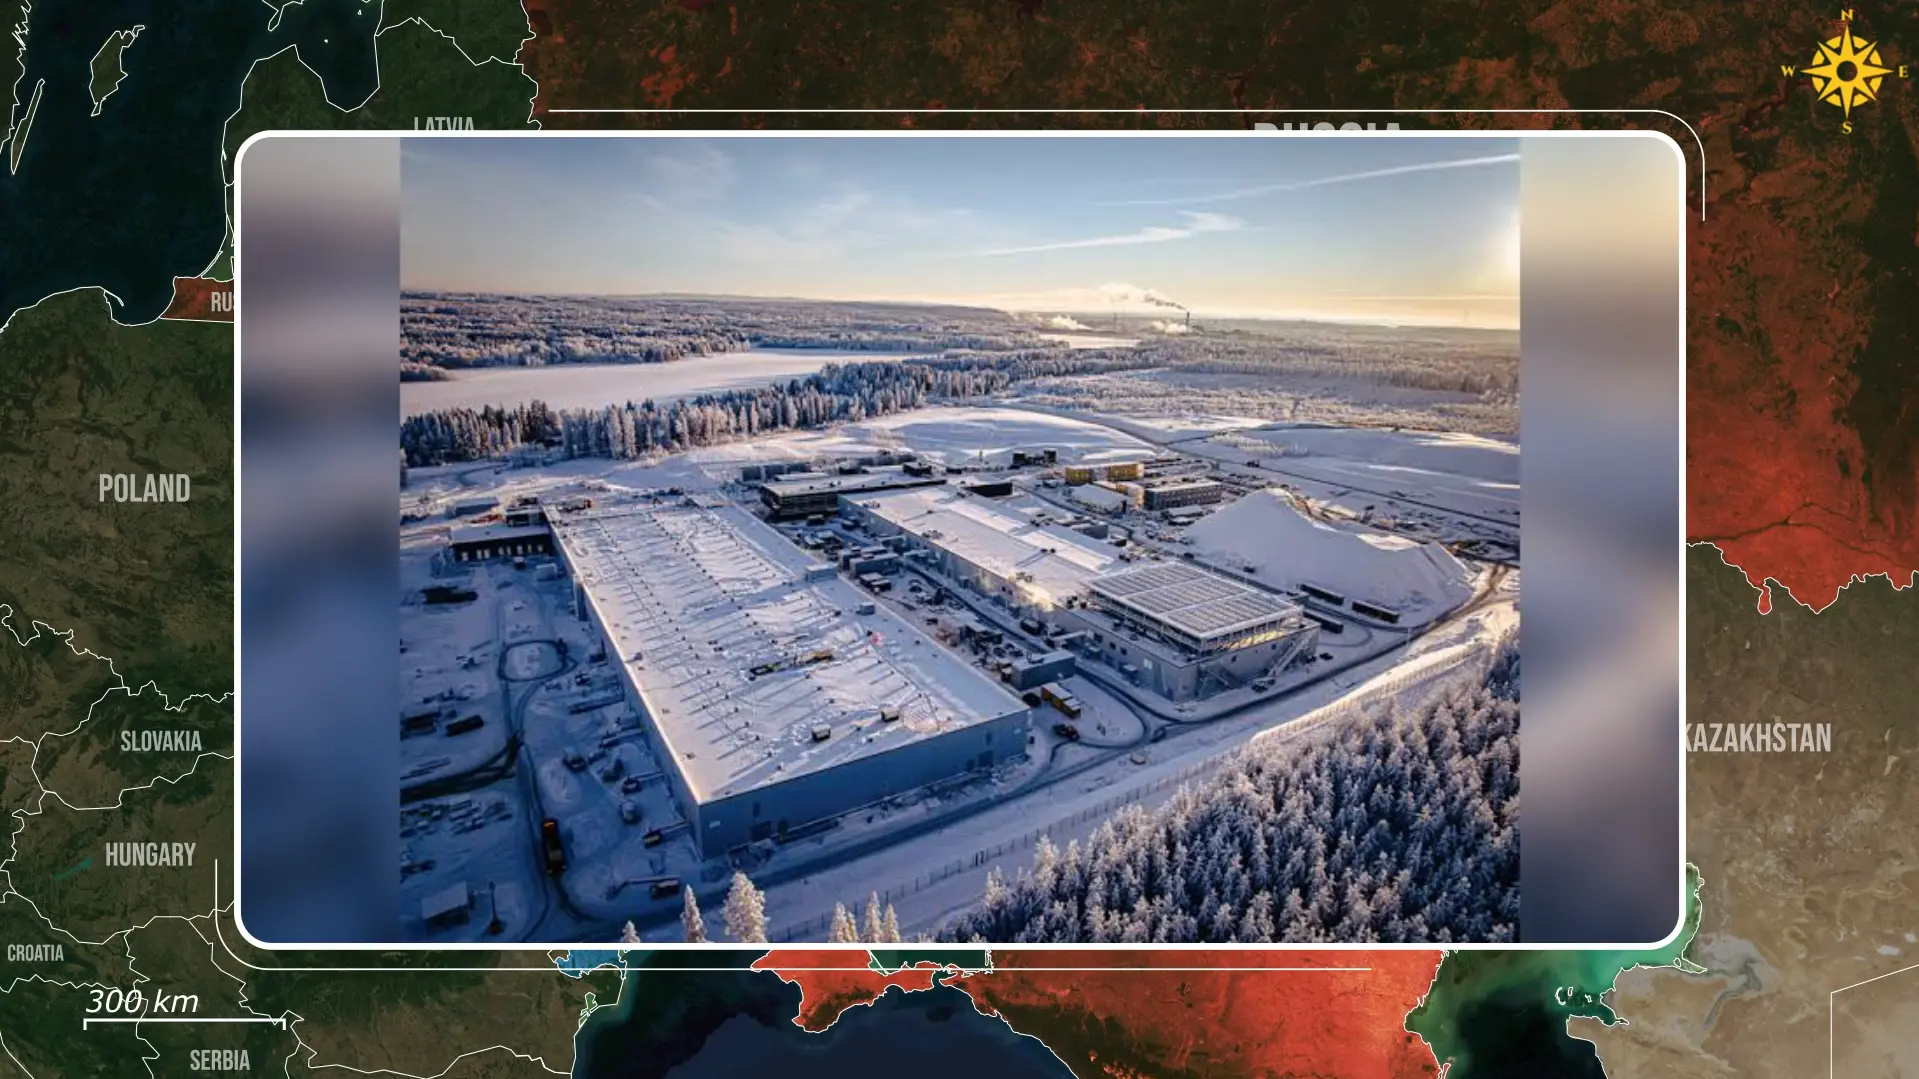
Die digitale Wirtschaft Russlands ist bei Cloud-Speicherung, Finanztransaktionen, Unternehmensdatenbanken, Telekommunikation und staatlicher Verwaltung existenziell auf diese Systeme angewiesen. Yandex selbst betreibt Suchmaschinen-, Navigations-, Transport-, Speicher- und künstliche Intelligenzdienste, einschließlich YandexGPT. Eine Störung über mehrere unabhängige Anbieter hinweg könnte daher kaskadierende Effekte nach sich ziehen: verlangsamte Anwendungen, unterbrochene Online-Zahlungsvorgänge, unzugängliche Unternehmensdaten, verzögerte Behördendienste und zunehmend unzuverlässige kommerzielle Plattformen.
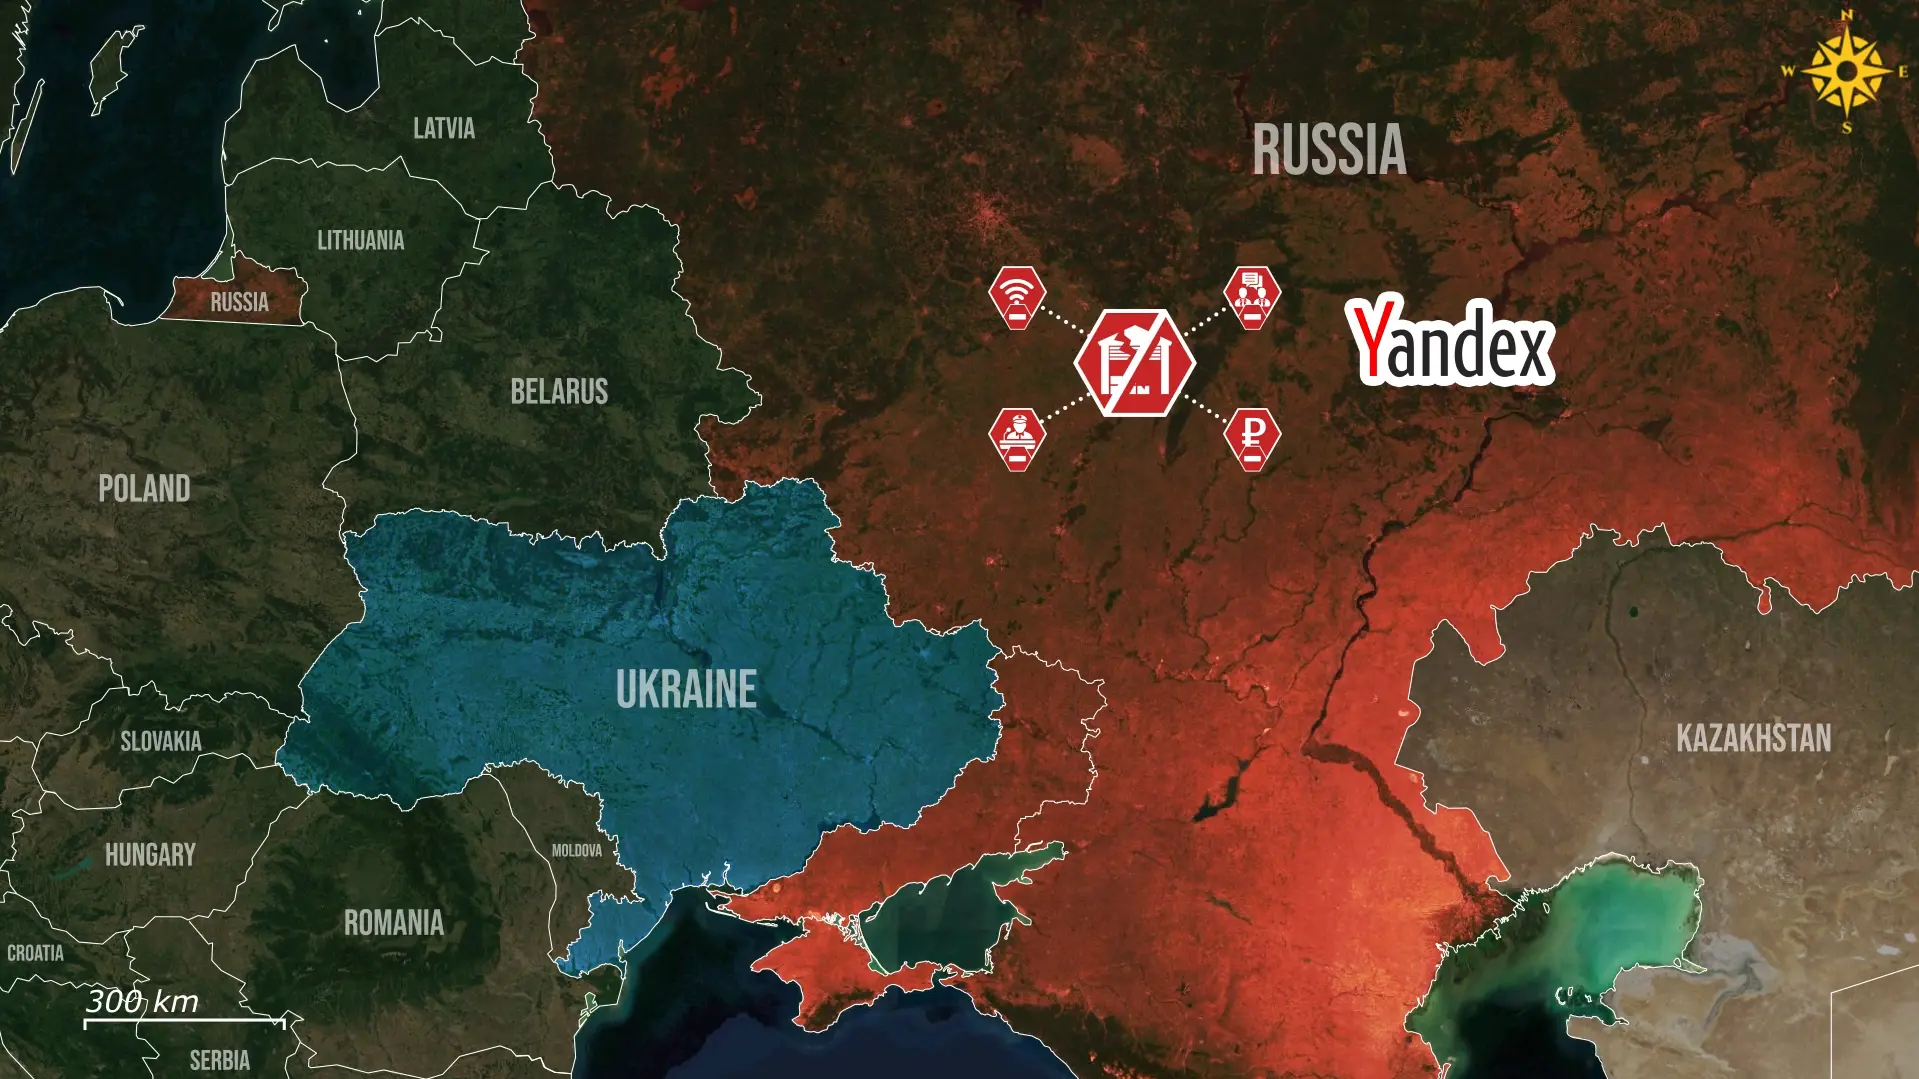
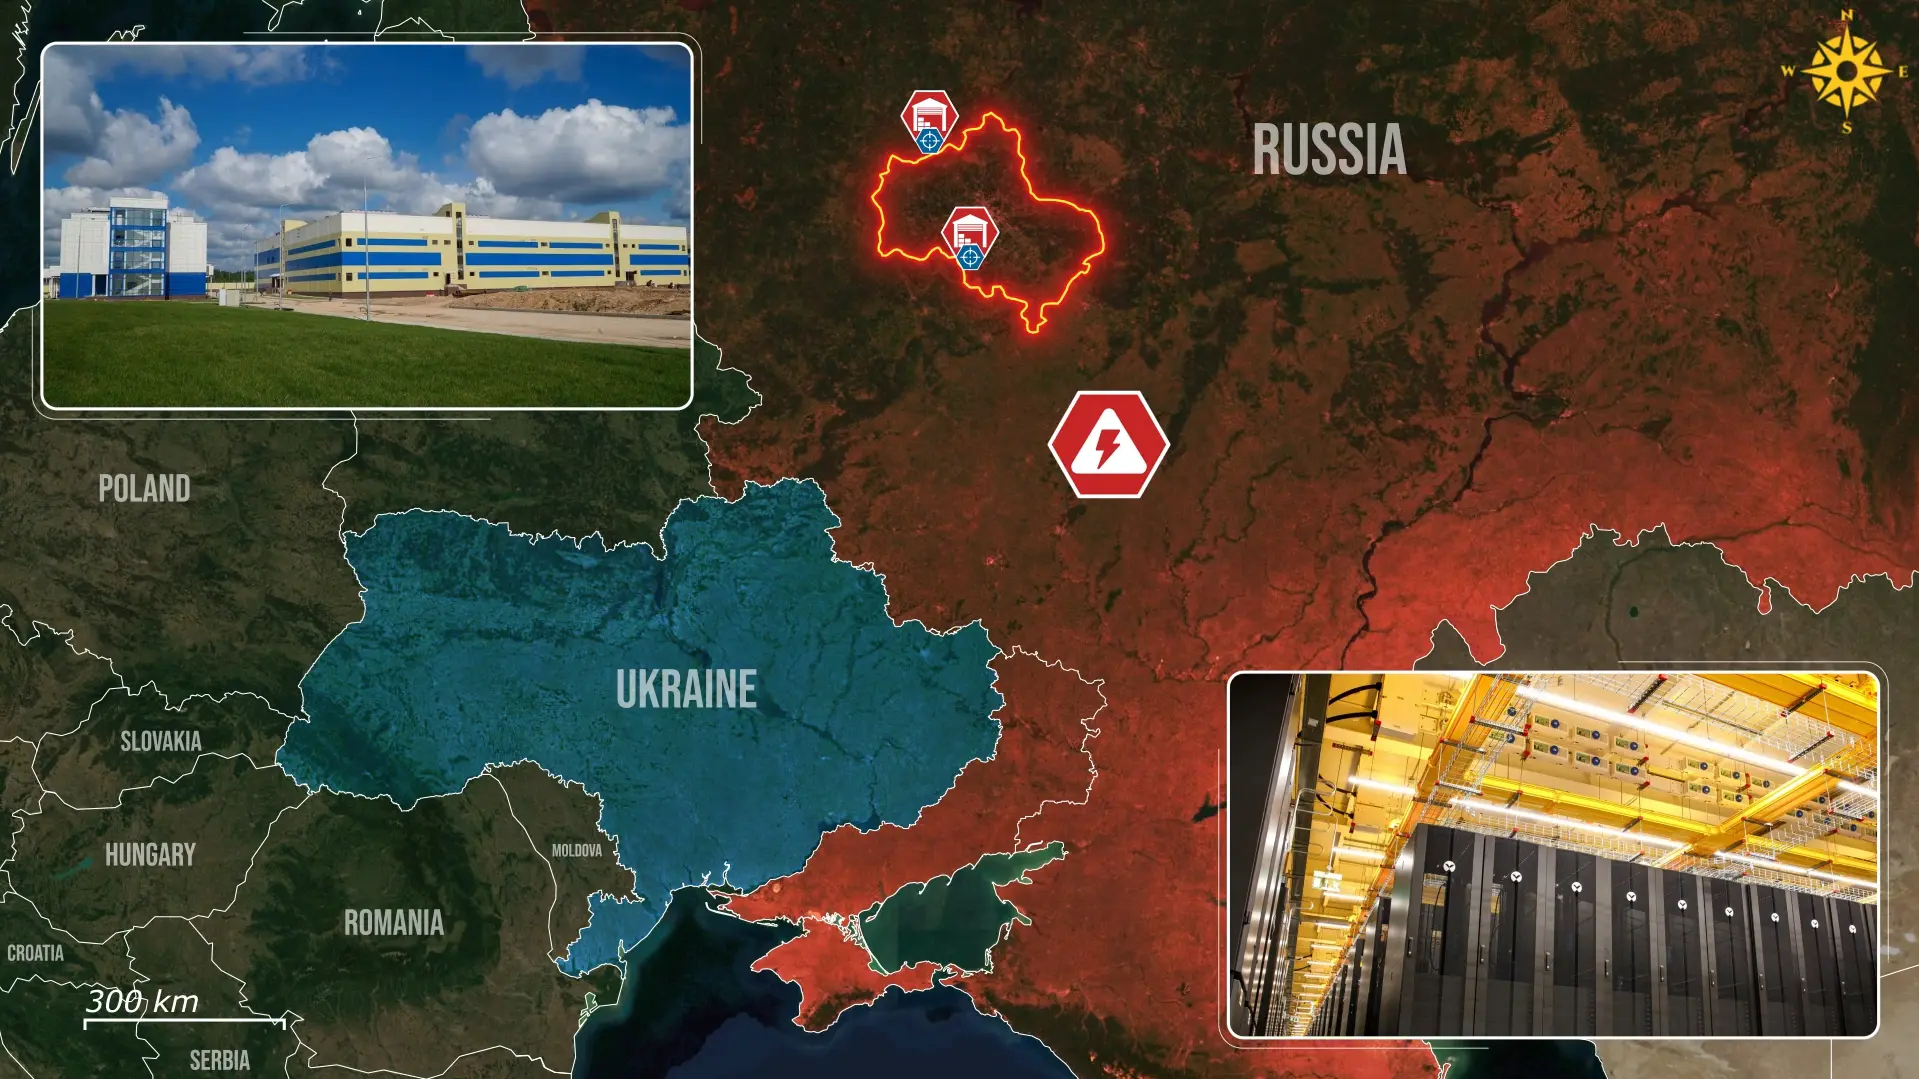
Als nächstes potenziell größtes Ziel gilt das Rechenzentrum Udomlja in der Oblast Twer, das Simulationen von Kernreaktoren verarbeitet und staatliche Videoarchive aus ganz Russland hostet – dessen Zerstörung könnte die Arbeit der russischen Regierung erheblich beeinträchtigen. Das zweite primäre Ziel könnte das Moskauer Rechenzentrum M9 werden, ein zentraler Internet-Knotenpunkt, dessen Ausfall weite Teile des russischen Internets unmittelbar lahmlegen würde, was Bankgeschäfte, Mobilfunkverbindungen und Regierungsportale in Mitleidenschaft ziehen könnte. Obwohl Russland über eine geografisch verteilte Rechenzentren-Infrastruktur verfügt, befindet sich der Großteil der betriebsrelevanten Kapazitäten direkt in oder nahe Moskau.
Nach einer solchen Kampagne werden russische Unternehmen gezwungen sein, Datenzugriffe wiederherzustellen, Arbeitslasten umzuleiten, unterbrochene Transaktionen zu überprüfen und Kunden zu beruhigen. Ein Teil der Akteure wird zusätzliche Backup-Kapazitäten benötigen, während andere ihre ausschließliche Abhängigkeit von der heimischen Infrastruktur überdenken könnten. Für die russische Regierung würden wiederholte Vorfälle eine weitere kostspielige Herausforderung neben dem Schutz von Raffinerien, Transportnetzen und Industrieanlagen schaffen.
Insgesamt unterscheidet das Ausmaß des Risikos für Russland den Angriff auf Sasowo fundamental von früheren Schlägen gegen Logistikzentren. Während der unmittelbare Schaden die physische Hardware betrifft, können sich die sekundären Konsequenzen auf Unternehmen ausweiten, die nie direkt vom Angriff betroffen waren. Dies offenbart eine strukturelle Verwundbarkeit, die Moskau nicht mehr ignorieren, aber auch nicht rasch genug beheben kann. Nach Jahren russischer Angriffe auf die zivile Infrastruktur der Ukraine erreichen die Folgen nun zunehmend die eigene digitale Wirtschaft Russlands. Sasowo wird letztlich den Beginn einer weitaus umfassenderen Phase technologischer Disruption markieren, nachdem die Ukraine ihre Präzisionsschlagfähigkeiten über große Distanzen gegen hochkarätige Ziele bereits unter Beweis gestellt hat.


0 Kommentare