


Hoy se registran novedades de relevancia estratégica procedentes de la Federación de Rusia.
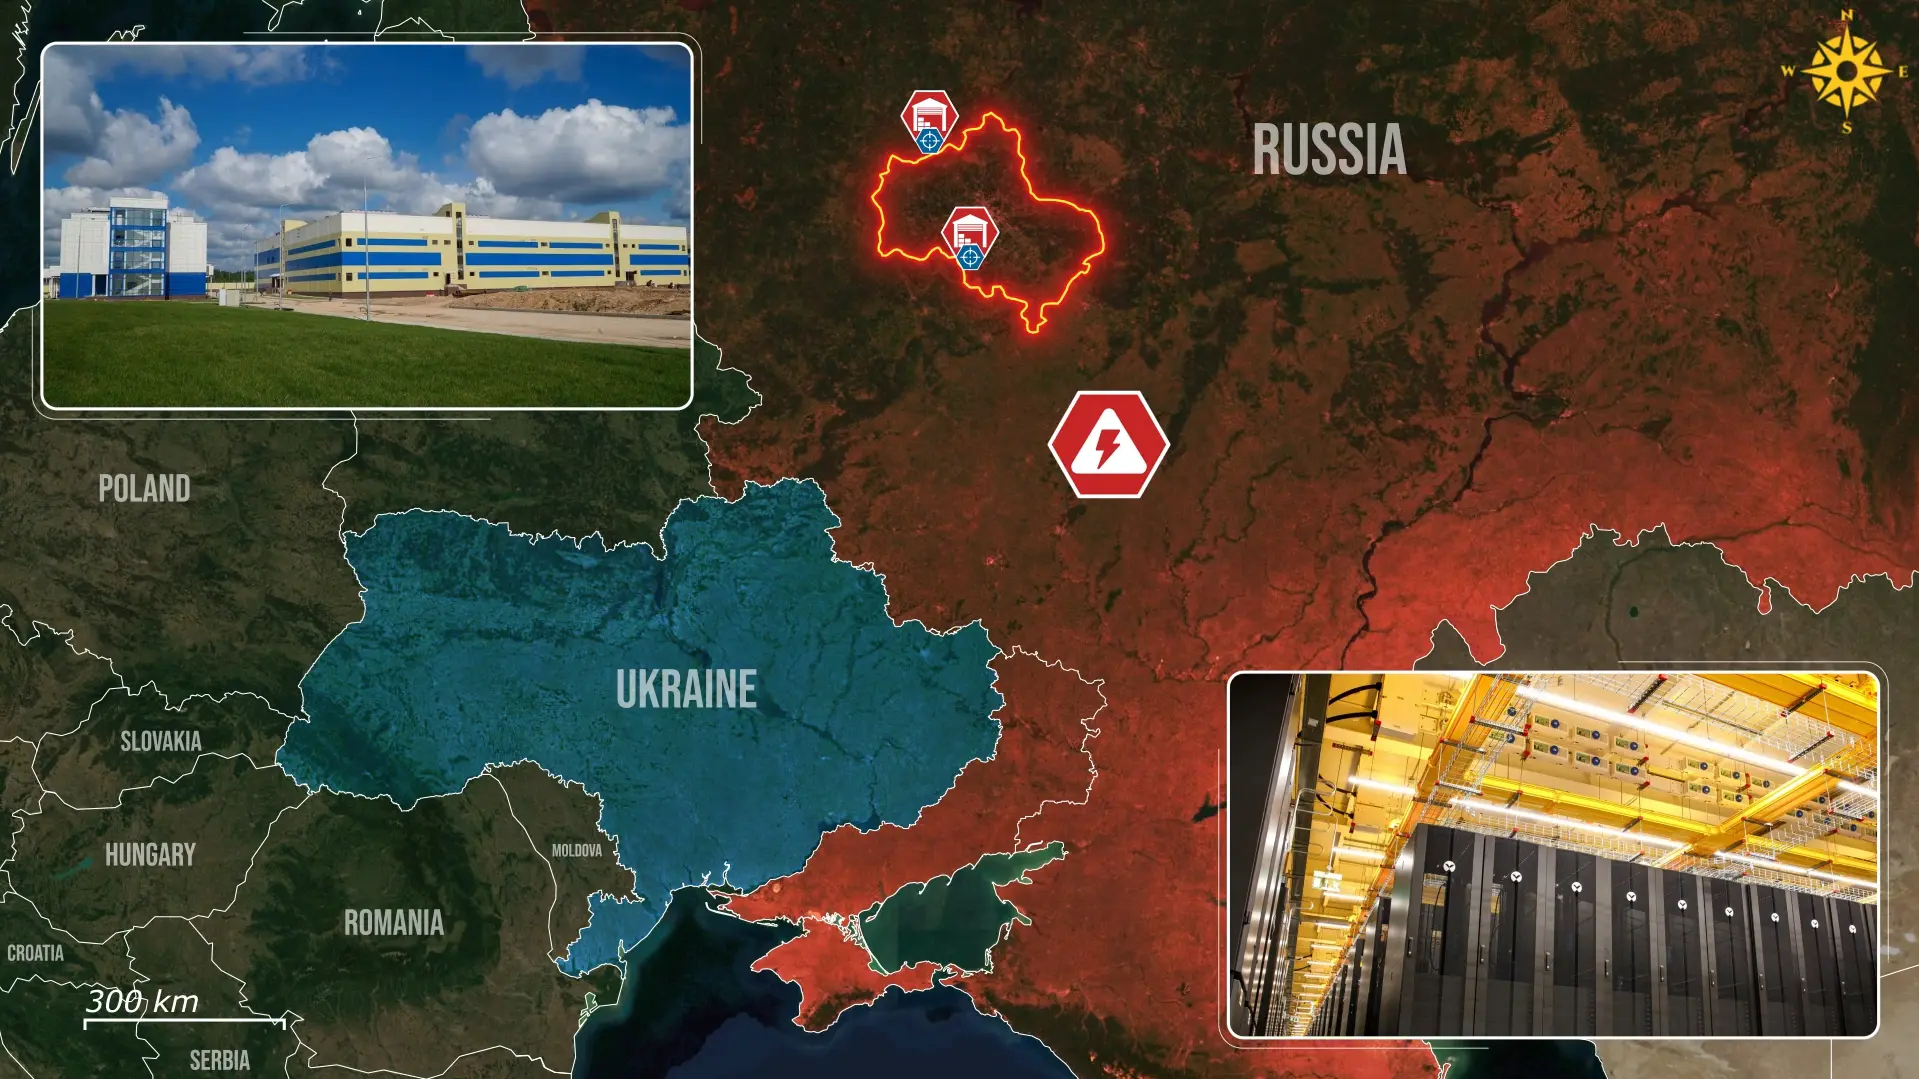
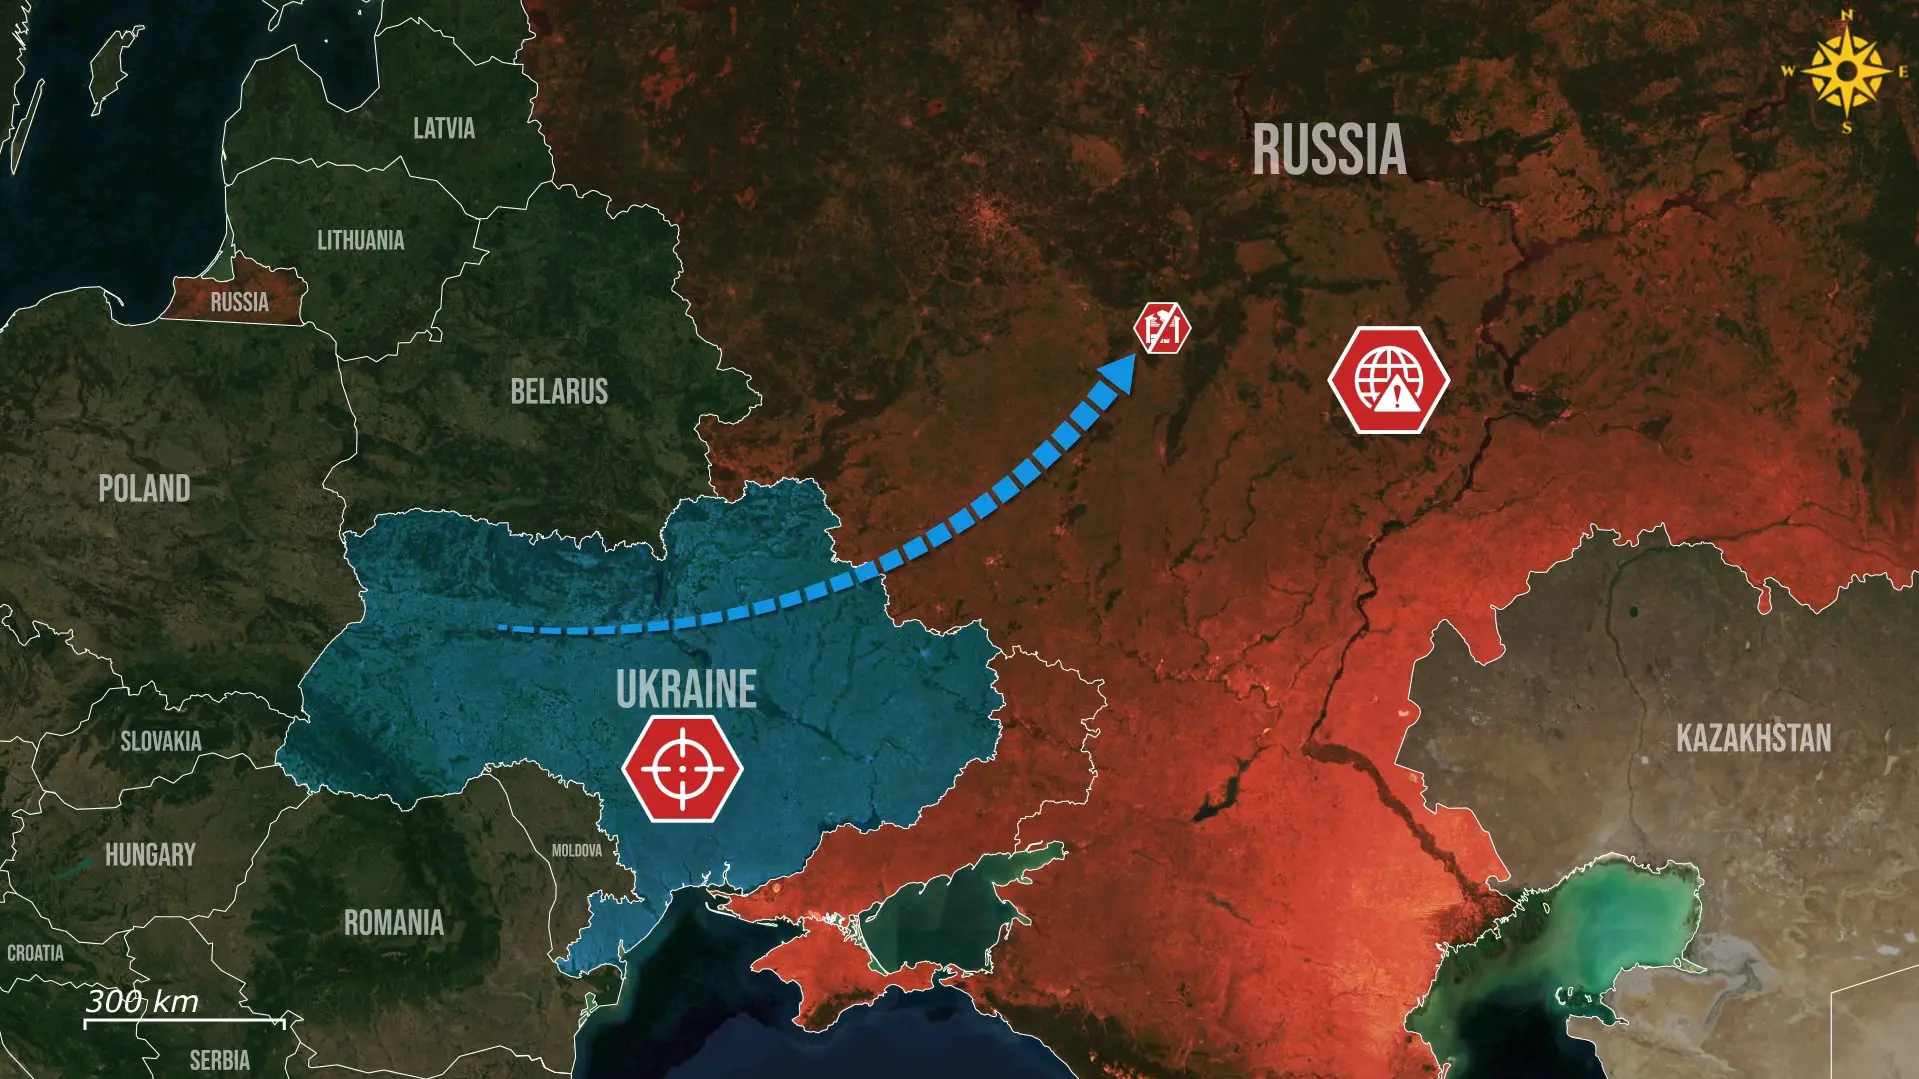
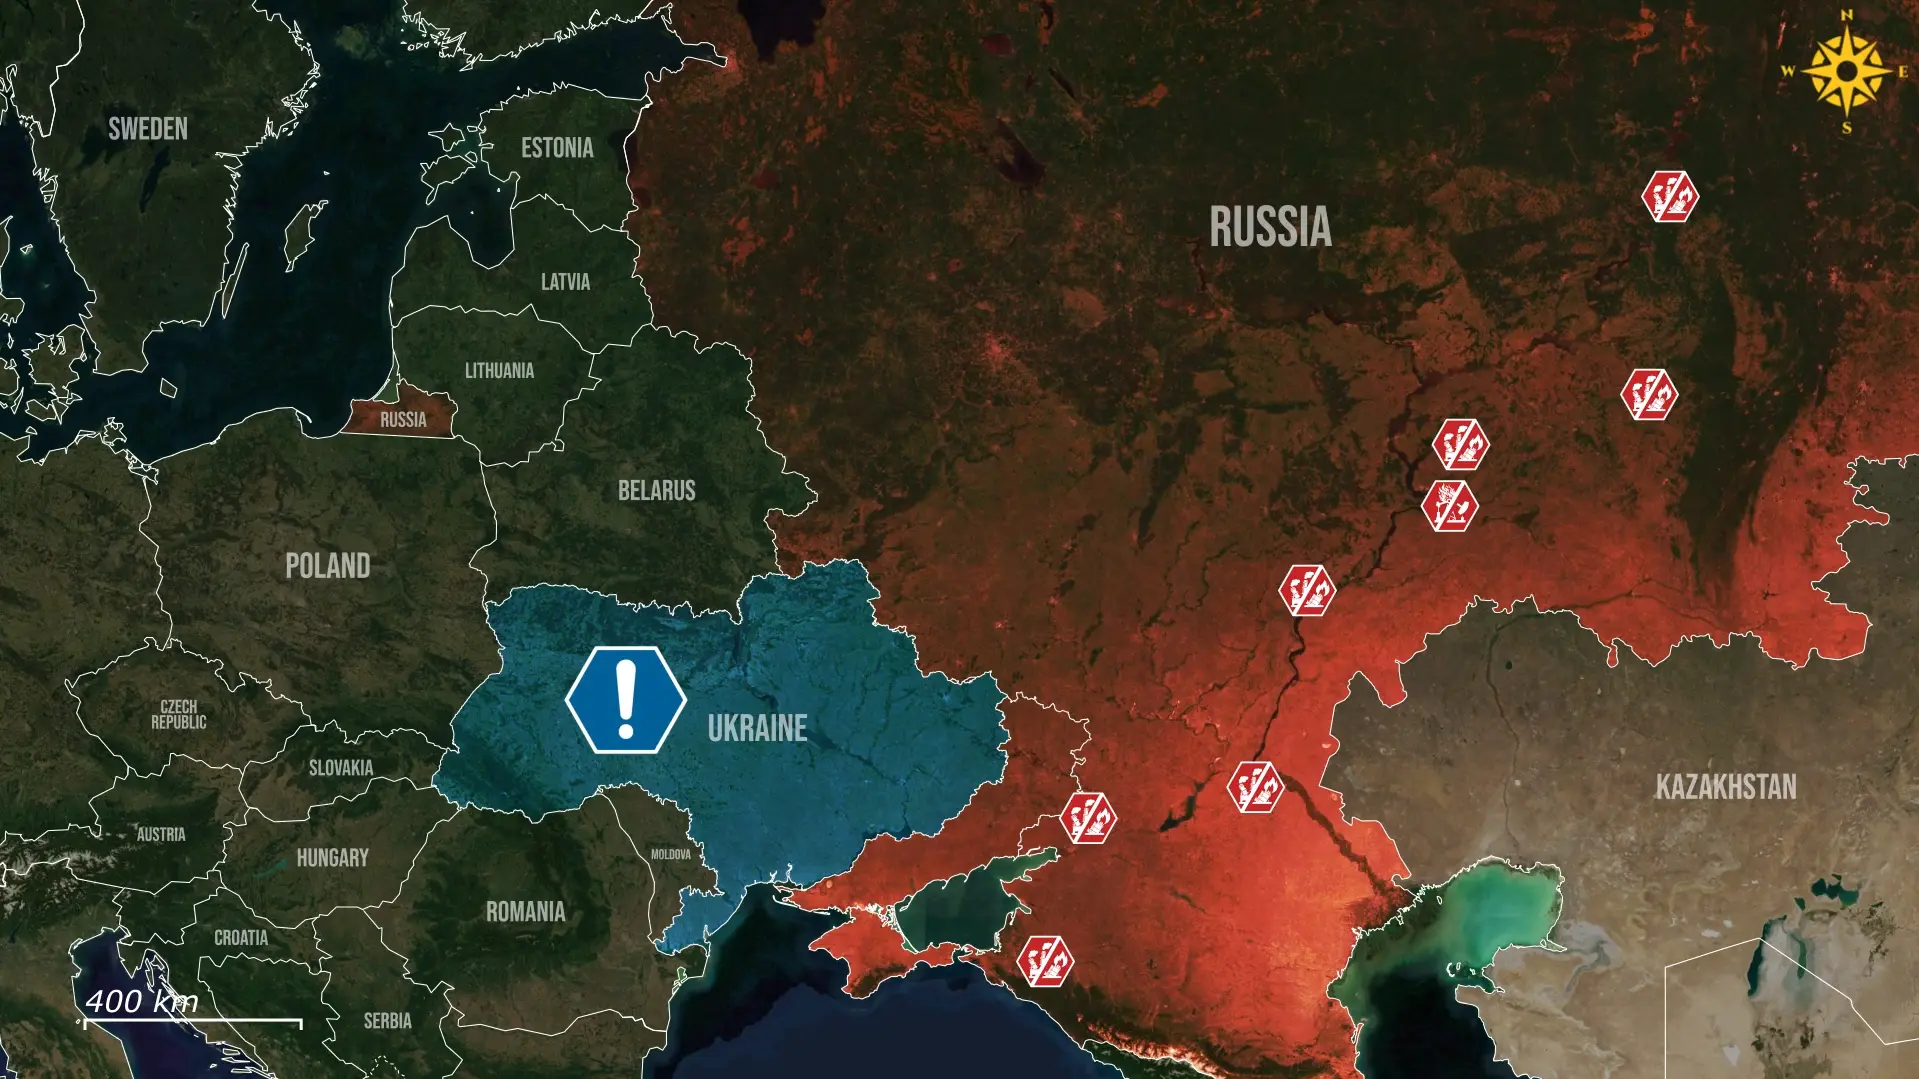
El sector tecnológico ruso ha sufrido un impacto de severas proporciones tras un ataque con vehículos aéreos no tripulados contra el centro de procesamiento de datos más importante de Yandex, ubicado en Sasovo, en el óblast de Riazán, lo que provocó un incendio de gran magnitud y forzó la paralización total de la infraestructura. Emplazado en los antiguos terrenos de la planta de máquinas herramienta Sasta —proveedor clave de la industria de ingeniería mecánica nacional que también fue objeto del ataque—, este complejo alberga decenas de miles de servidores y constituye el núcleo de cómputo de mayor peso operativo para Yandex.
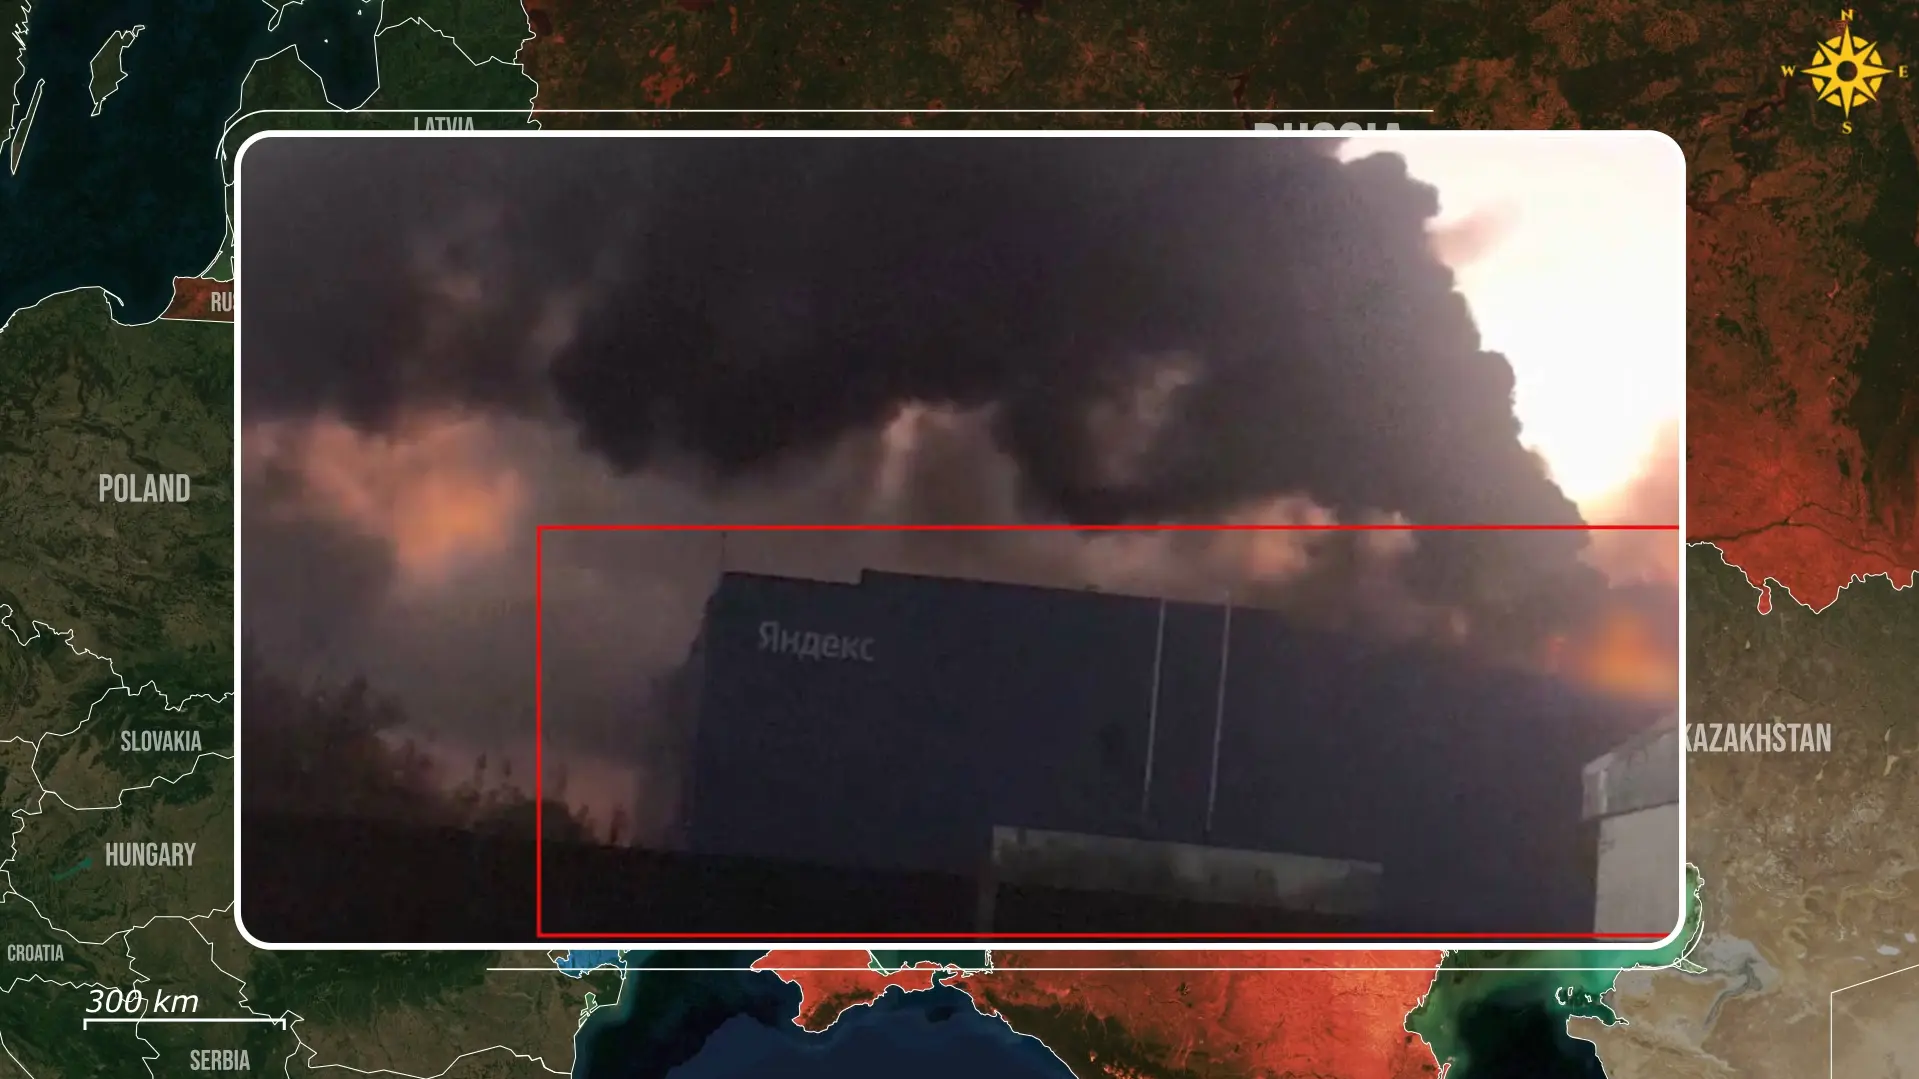
La operación ucraniana perturbó de forma inmediata la arquitectura en la nube, reconociendo Yandex interrupciones en el suministro eléctrico dentro de una de sus zonas de disponibilidad y recomendando a sus usuarios la migración temporal a entornos alternativos. Si bien la corporación aseveró que sus principales servicios comerciales destinados al público general continuaban en funcionamiento, la desconexión íntegra del nodo puso de manifiesto la extrema vulnerabilidad de la infraestructura digital ante ataques físicos sobre activos críticos, registrándose fallos en múltiples servicios de internet a lo largo de la geografía rusa apenas unos minutos después del impacto.
Los mercados financieros reaccionaron con un pánico inmediato: las acciones de Yandex registraron una caída cercana al cuatro por ciento durante las primeras horas de negociación en la Bolsa de Moscú. Los inversores se enfrentan de forma brusca a un nuevo vector de riesgo sistémico: los gigantes tecnológicos de Rusia muestran una vulnerabilidad creciente frente al mismo patrón de disrupción que ya afecta a los sectores energético y logístico del país.
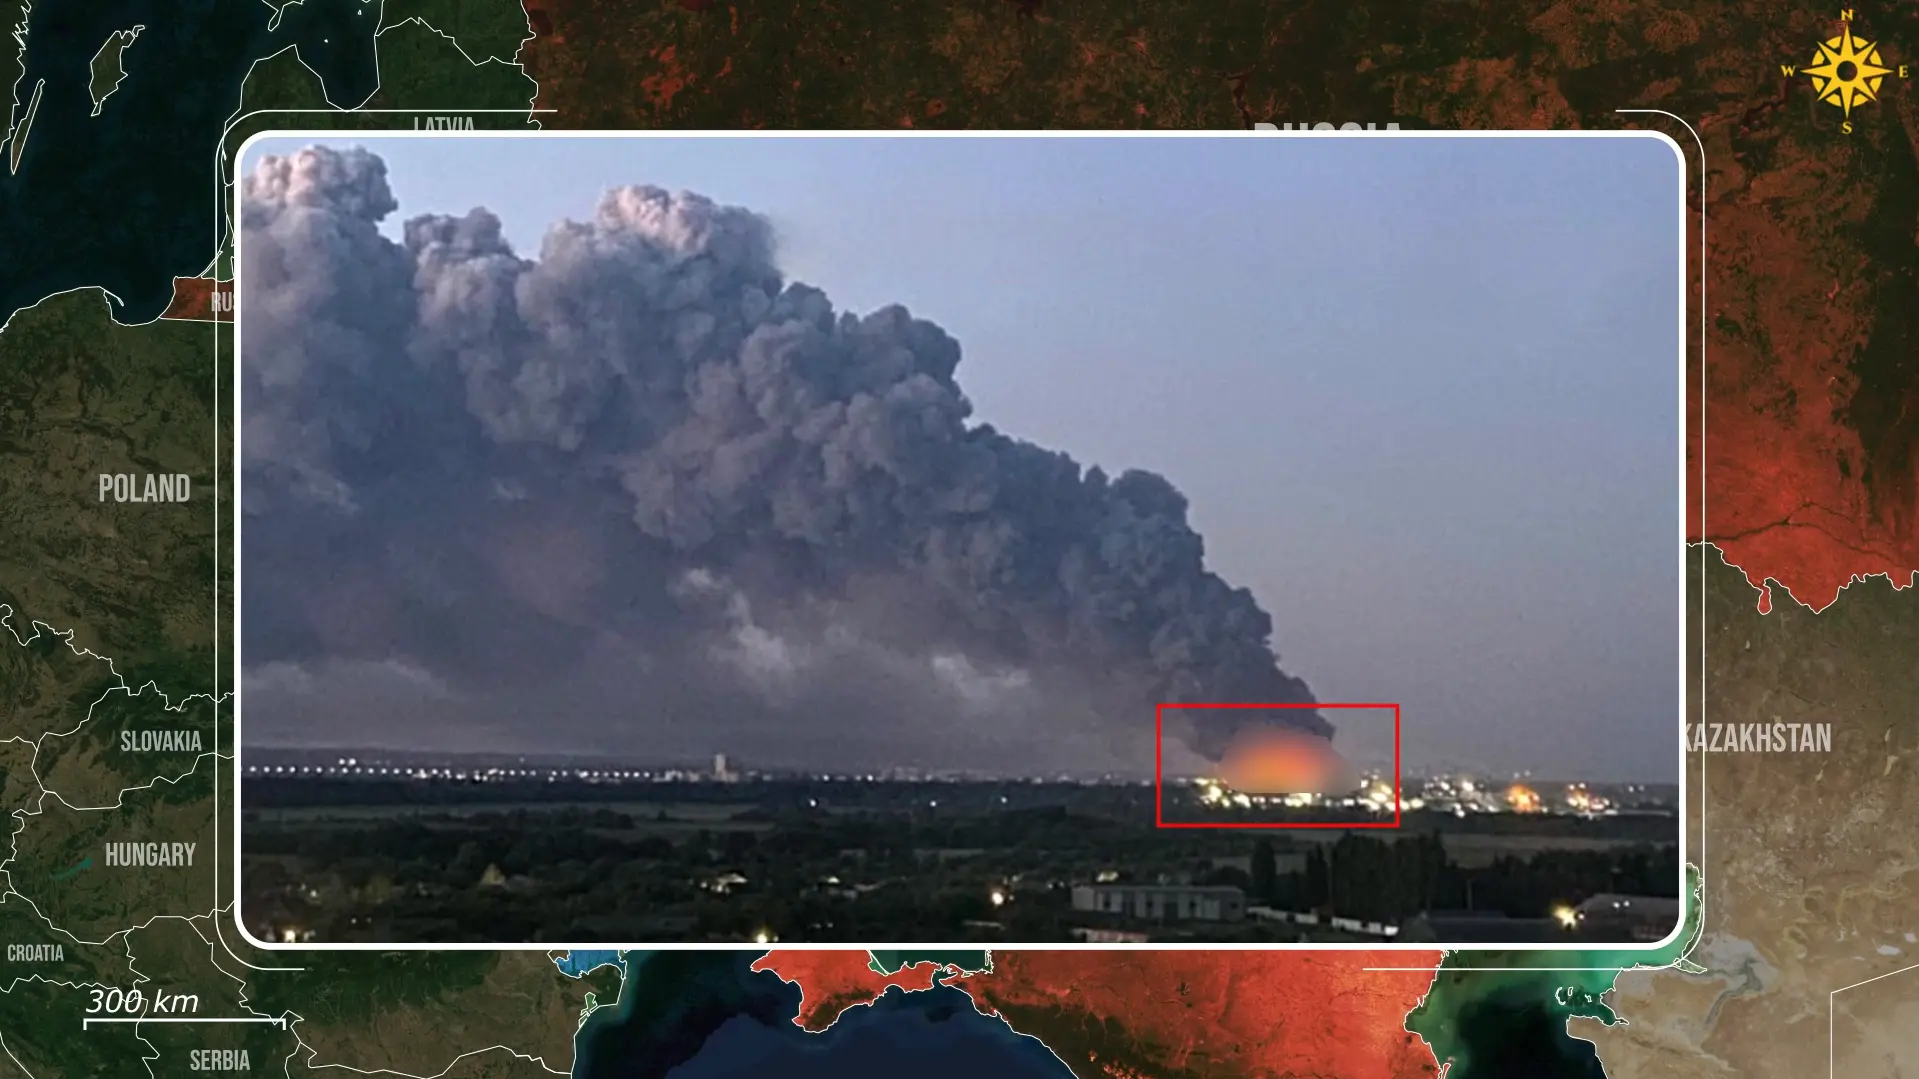
La sincronía de este evento resulta de una relevancia analítica insoslayable. Mientras las fuerzas rusas han intensificado recientemente sus ataques contra centros de datos ucranianos, Rusia experimenta ahora los efectos directos de la proyección de fuerza contra su propia infraestructura digital, con repercusiones económicas que podrían trascender holgadamente el perímetro de Yandex. Los ataques previos contra las instalaciones de Wildberries y Ozon ya evidenciaron cómo la destrucción física puede desarticular las cadenas del comercio electrónico; sin embargo, los centros de datos plantean un desafío técnico y estructural cuantitativamente superior, al constituir el soporte lógico indispensable para la operatividad del tejido empresarial.
Lo que agrava sustancialmente la amenaza es que los centros logísticos y almacenes suelen ser reemplazables mediante instalaciones de menor escala, rutas de distribución alternativas o inventarios descentralizados. Por el contrario, los centros de procesamiento de datos de gran envergadura presentan una rigidez estructural extrema para su replicación acelerada, requiriendo ingentes caudales de potencia eléctrica, complejos sistemas de refrigeración, servidores especializados, conectividad de altísima velocidad y entornos de software finamente orquestados. A pesar de que las cargas de trabajo pueden conmutarse entre distintas dependencias, la transferencia masiva de volúmenes de datos y capacidad de cómputo exige inversiones cuantiosas y un prolongado periodo de preparación técnica. En consecuencia, las disrupciones recurrentes generarán costes acumulativos crecientes, aun cuando las firmas logren restablecer formalmente sus plataformas.
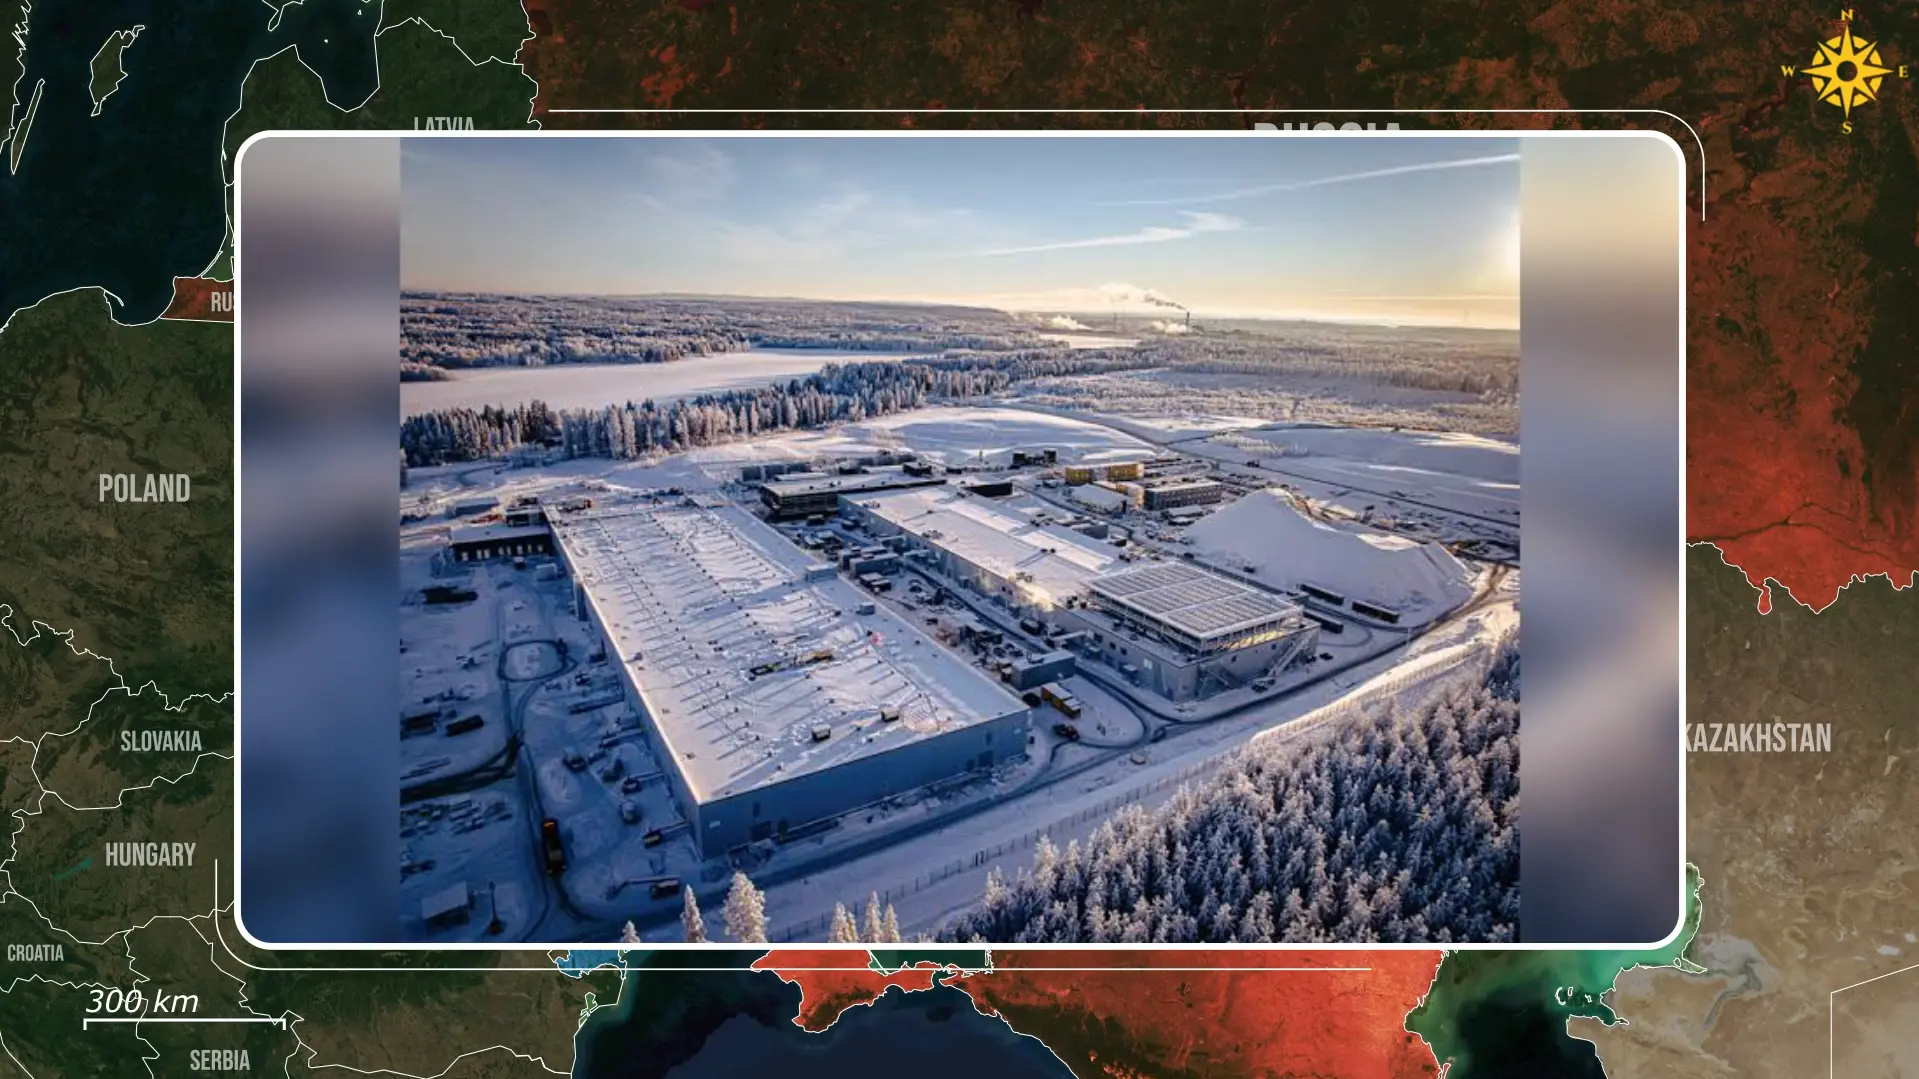
La economía digital de Rusia depende intrínsecamente de estos sistemas para el almacenamiento en la nube, la liquidación de transacciones financieras, la gestión de bases de datos corporativas, las telecomunicaciones y la administración estatal. El propio ecosistema de Yandex opera motores de búsqueda, sistemas de navegación, servicios de transporte, almacenamiento masivo e inteligencia artificial, incluyendo YandexGPT. Por ende, la parálisis simultánea o concatenada de varios proveedores independientes desencadenaría un efecto dominó devastador: ralentización de aplicaciones críticas, interrupción de pasarelas de pago en línea, inasequibilidad de registros empresariales, colapso de servicios administrativos y una progresiva pérdida de confiabilidad en las plataformas comerciales del país.
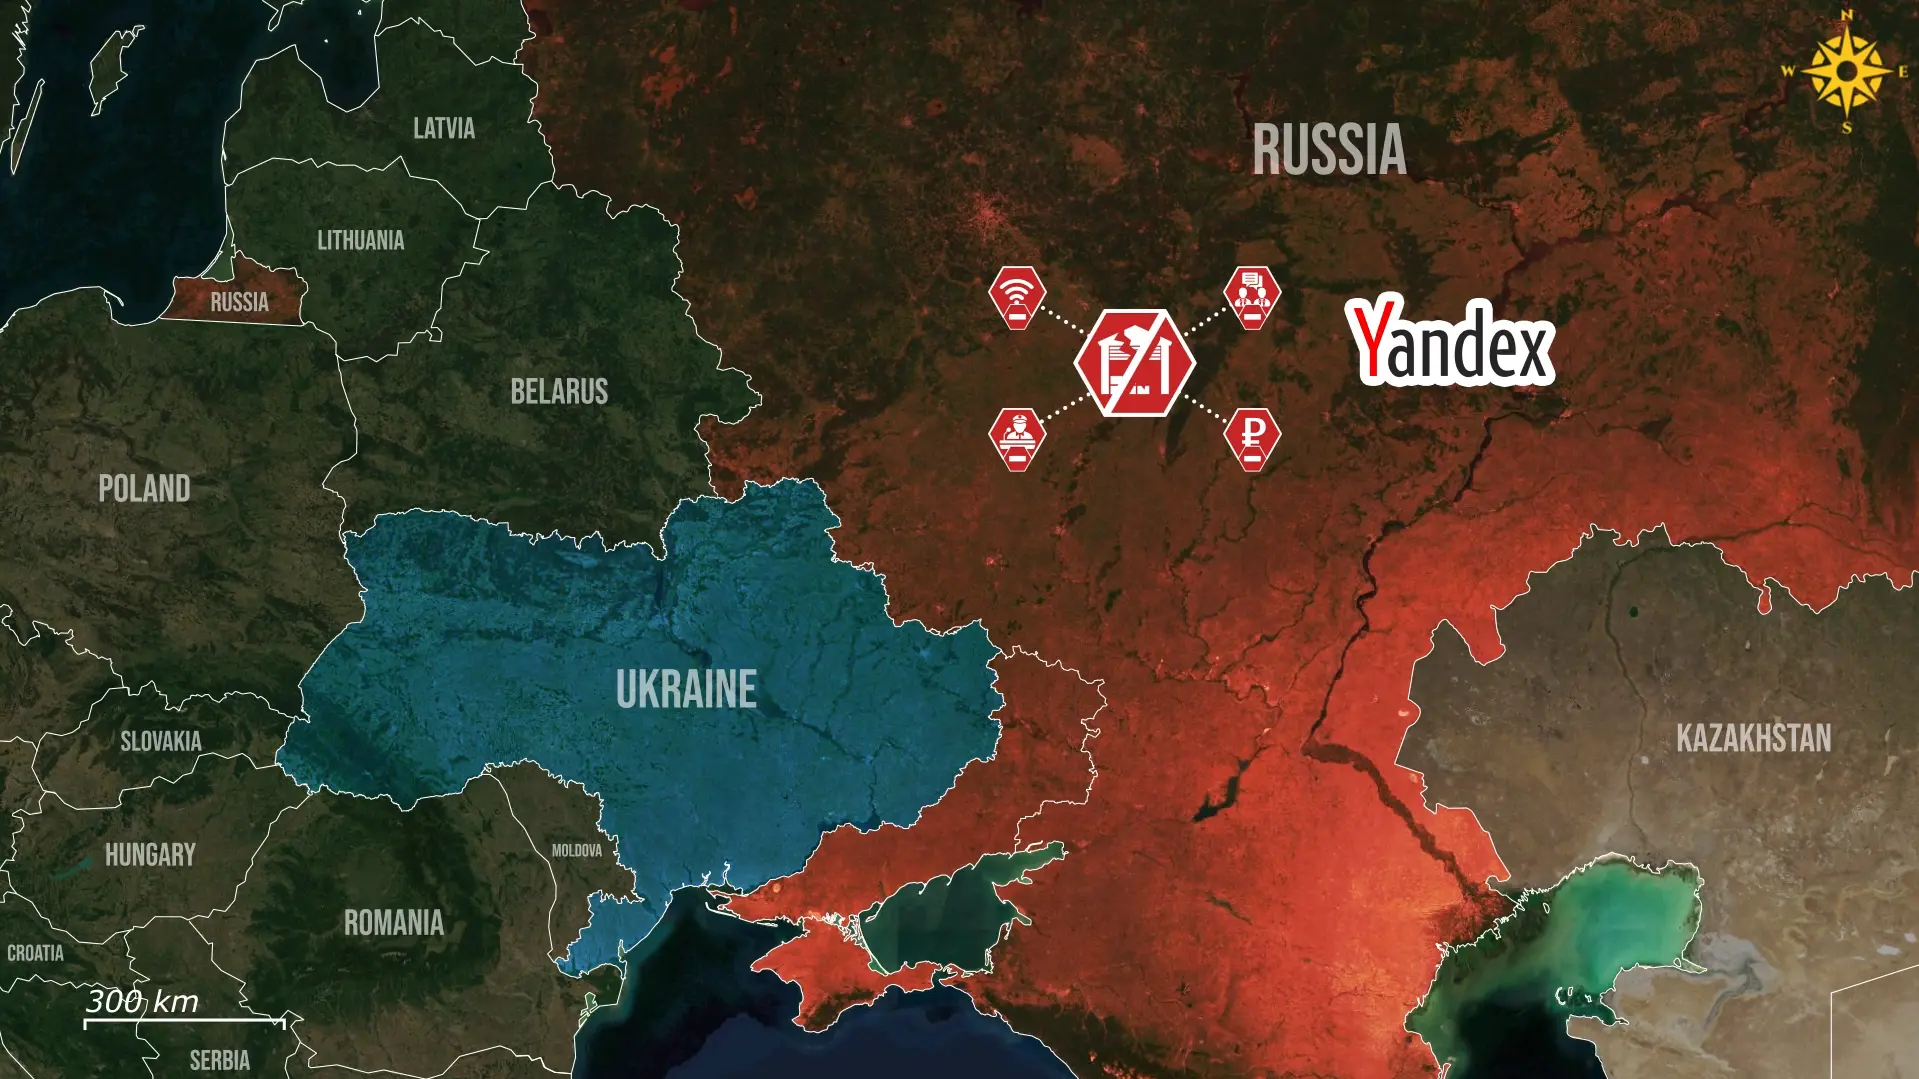
El eventual objetivo estratégico de mayor entidad podría ser el centro de datos de Udomlia, en el óblast de Tver, responsable de procesar simulaciones de reactores nucleares y custodiar los archivos de videovigilancia estatal de la Federación de Rusia, cuya neutralización afectaría de forma directa la operatividad del aparato gubernamental. El segundo objetivo neurálgico de primer orden sería el centro de datos M9 de Moscú, un nodo central de interconexión cuya eventual desconexión sumiría a una fracción sustancial de la red de internet rusa en una parálisis instantánea, afectando transacciones bancarias, telefonía móvil y portales gubernamentales. A pesar de que Rusia posee una industria de centros de datos geográficamente distribuida, la abrumadora mayoría de las instalaciones plenamente operativas se concentra en el área metropolitana de Moscú o en sus inmediaciones.
A raíz de una campaña de esta naturaleza, el empresariado ruso se verá obligado a articular complejos procesos de restauración de acceso a datos, reorientación de cargas de trabajo, auditoría de transacciones interrumpidas y restitución de la confianza de los clientes. Ciertas organizaciones requerirán capacidades adicionales de respaldo redundante, mientras que otras podrían replantearse la viabilidad de depender en exclusiva de la infraestructura soberana doméstica. Para el gobierno ruso, los incidentes continuados supondrán un desafío financiero y logístico de inmensa cuantía, superpuesto a la ya costosa protección de refinerías, redes de transporte e instalaciones industriales.
En definitiva, la magnitud del riesgo latente posiciona la incursión contra Sasovo en un plano categóricamente distinto al de los ataques previos contra infraestructuras logísticas. Aunque el daño inmediato se circunscribe al equipamiento físico, las secuelas secundarias se propagan en cascada hacia actores económicos que no sufrieron el impacto directo, poniendo de relieve una vulnerabilidad estructural que Moscú ya no puede soslayar pero que tampoco está en condiciones de subsanar a corto plazo. Tras años de ofensivas rusas dirigidas contra la infraestructura civil ucraniana, los efectos retroceden con fuerza hacia el corazón de la economía digital de la propia Rusia. El episodio de Sasovo marca el inicio de un ciclo prolongado de disrupción tecnológica a gran escala, en un contexto donde Ucrania ya ha demostrado la madurez y eficacia de sus capacidades de ataque de largo alcance contra objetivos de elevado valor estratégico.


Comentarios