


Dzisiaj nadeszły istotne wiadomości z Federacji Rosyjskiej.
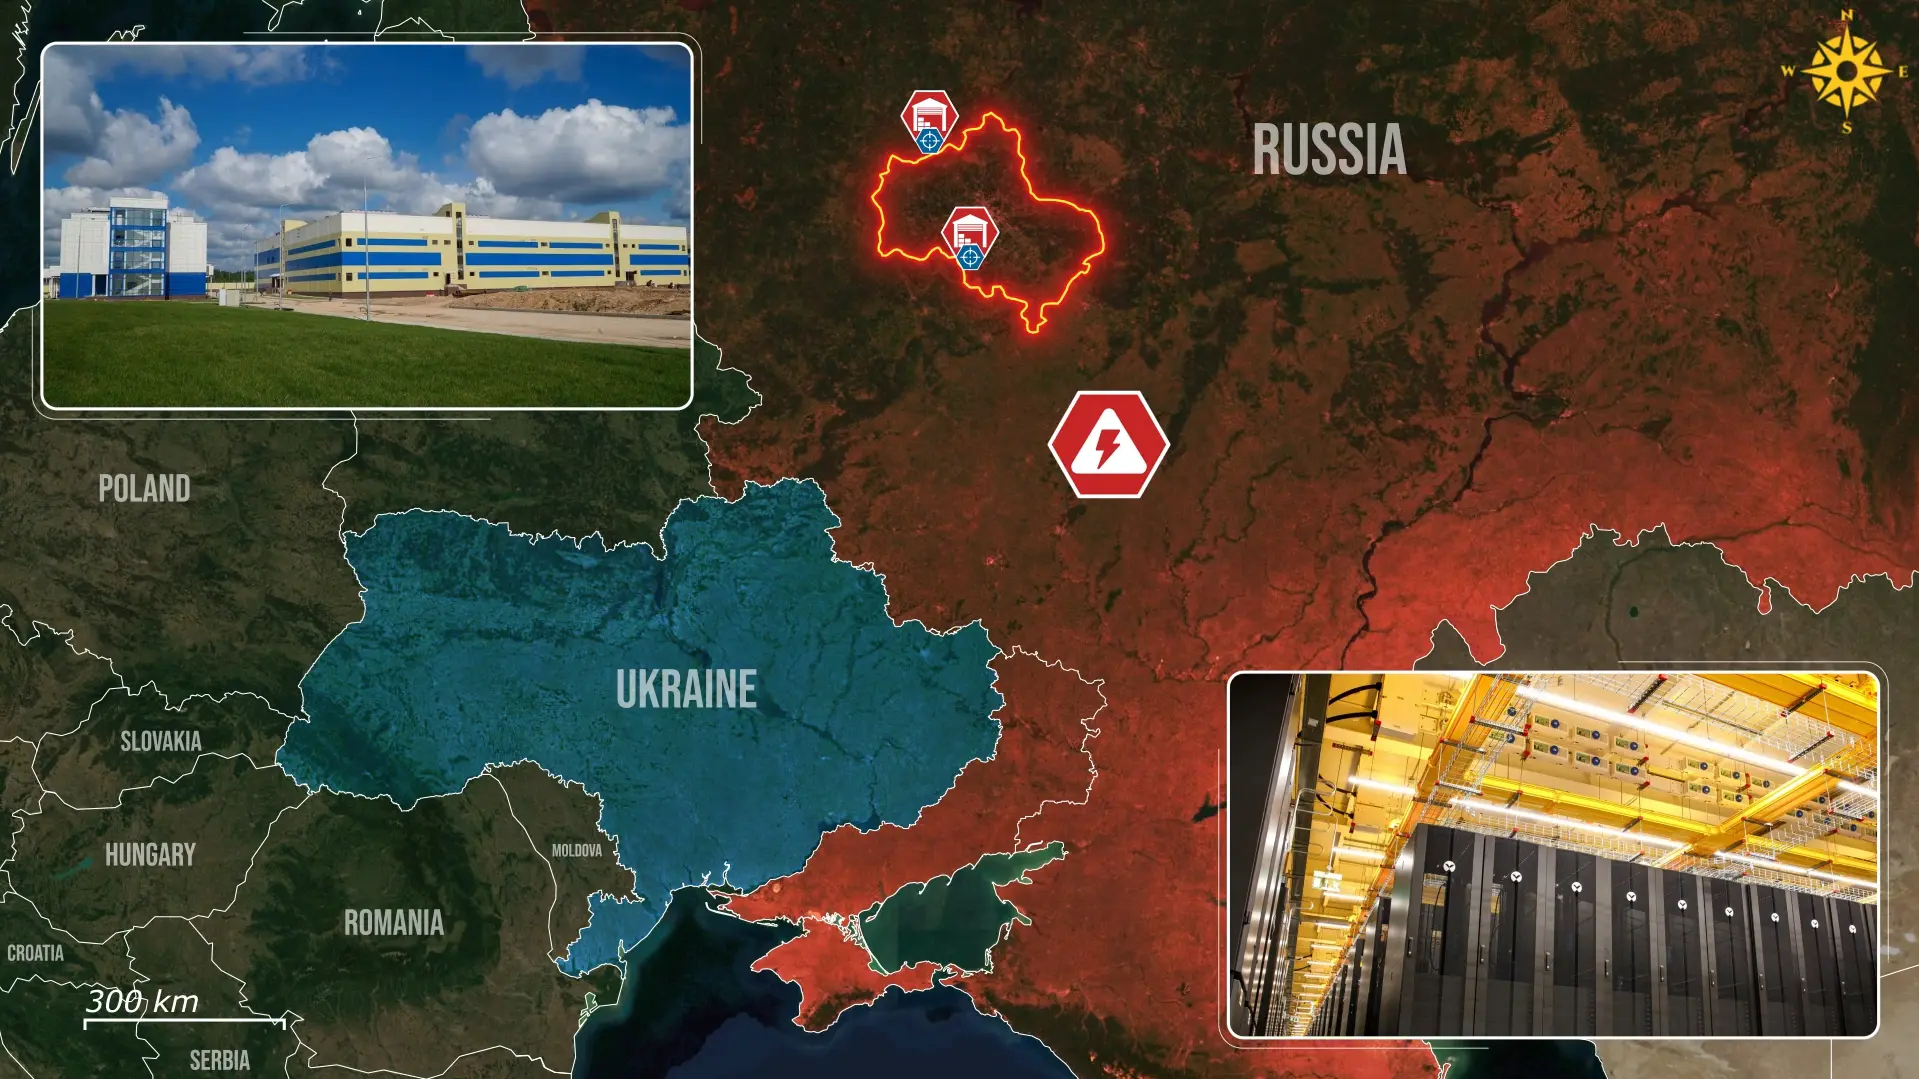
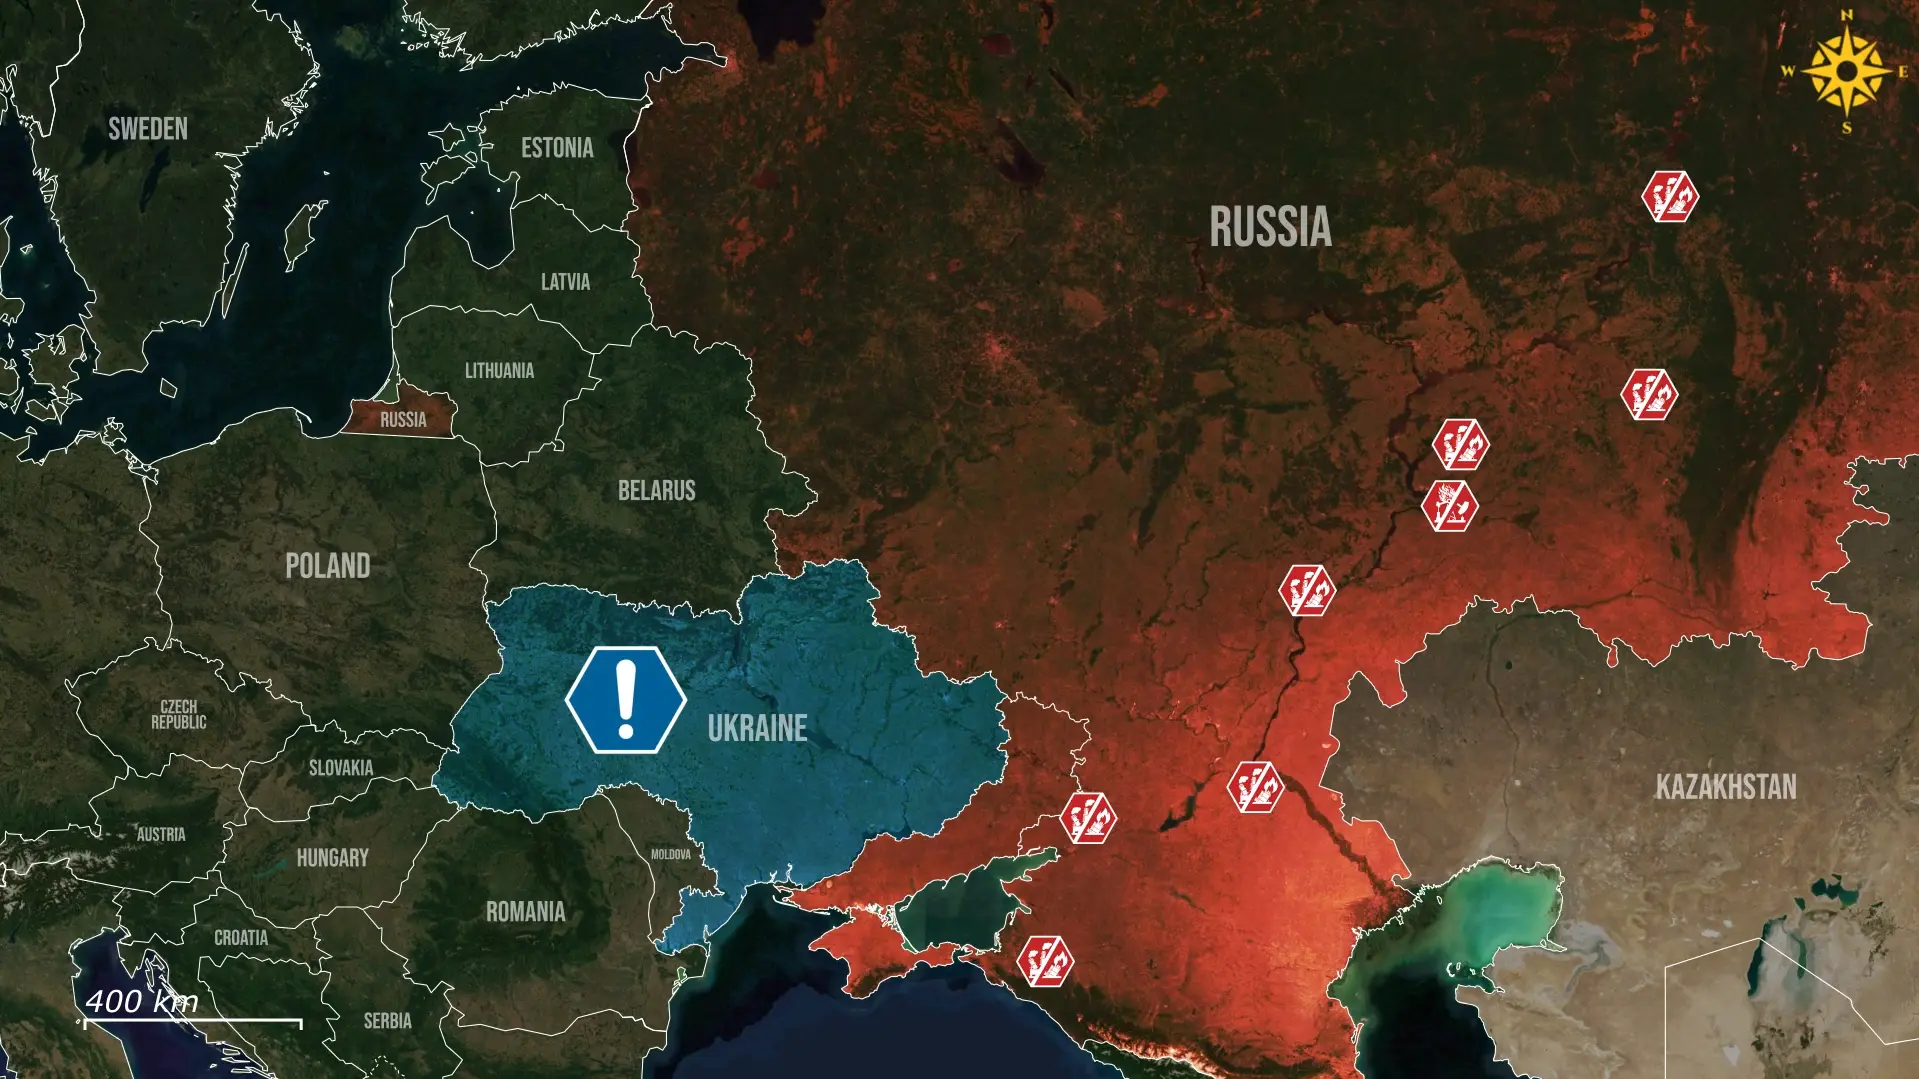
Rosyjski sektor technologiczny doznał poważnego ciosu w wyniku ataku bezzałogowych statków powietrznych na największe centrum danych koncernu Yandex w Sasowie w obwodzie riazańskim, co wywoło pożar i zmusiło obiekt do całkowitego wstrzymania pracy. Kompleks, zlokalizowany na terenie dawnych Zakładów Obrabiarek Sasta – kluczowego dostawcy dla rosyjskiego przemysłu maszynowego, który również stał się celem uderzenia – mieści dziesiątki tysięcy serwerów i stanowi najważniejsze zaplecze obliczeniowe Yandeksu.
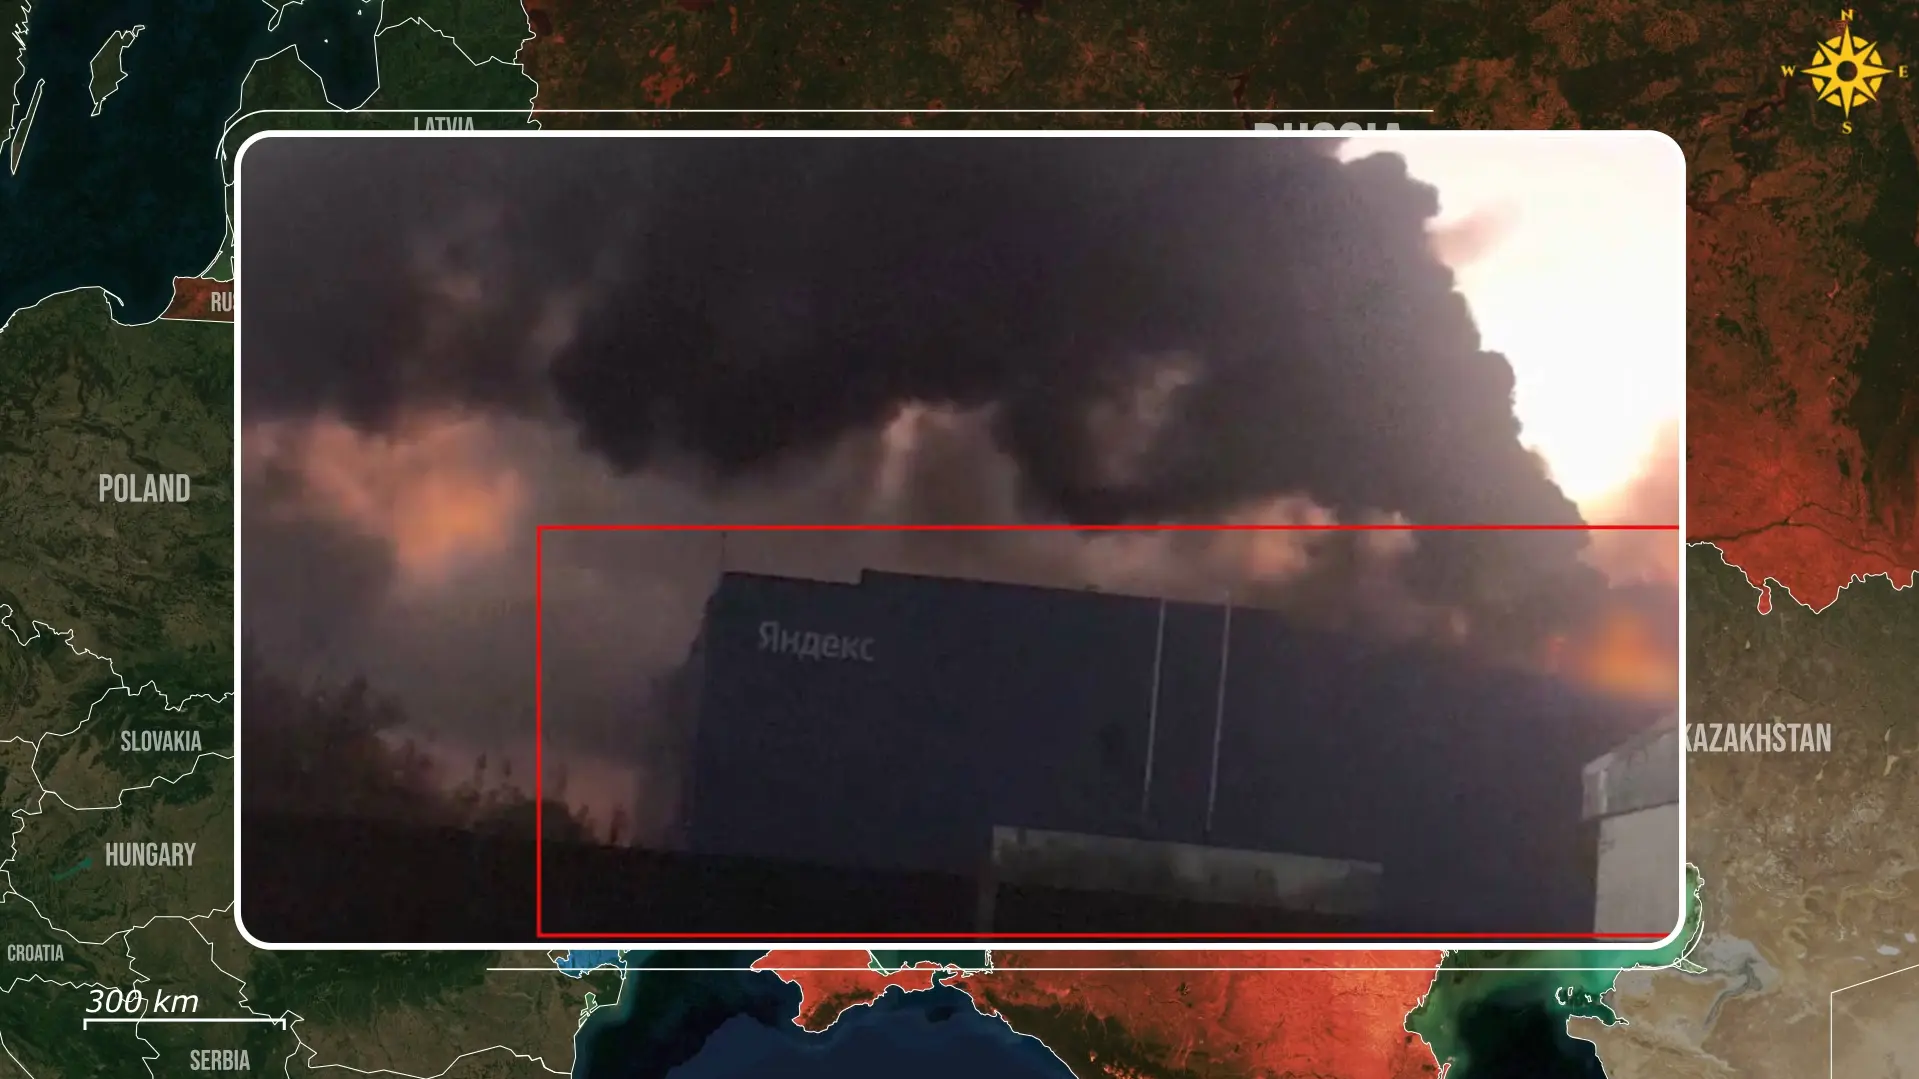
Ukraiński atak natychmiast zakłócił funkcjonowanie infrastruktury chmurowej, co Yandex potwierdził, zgłaszając problemy z zasilaniem w jednej ze stref dostępności i zalecając klientom przejście na rozwiązania alternatywne. Choć spółka utrzymywała, że jej kluczowe usługi konsumenckie pozostały operacyjne, całkowite wyłączenie węzła zademonstrowało, jak szybko uderzenie fizyczne może sparaliżować infrastrukturę cyfrową obsługującą tysiące przedsiębiorstw, jako że awarie w różnych serwisach internetowych w Rosji odnotowano zaledwie w kilka minut po ataku.
Rynki finansowe zareagowały natychmiastową paniką: akcje Yandeksu spadły o około cztery procent we wczesnej fazie handlu na giełdzie w Moskwie. Inwestorzy stanęli w obliczu nowego czynnika ryzyka: najważniejsze spółki technologiczne w Rosji mogą stawać się coraz bardziej podatne na ten sam typ dysrupcji, który dotknął już sektory energetyczny i logistyczny.
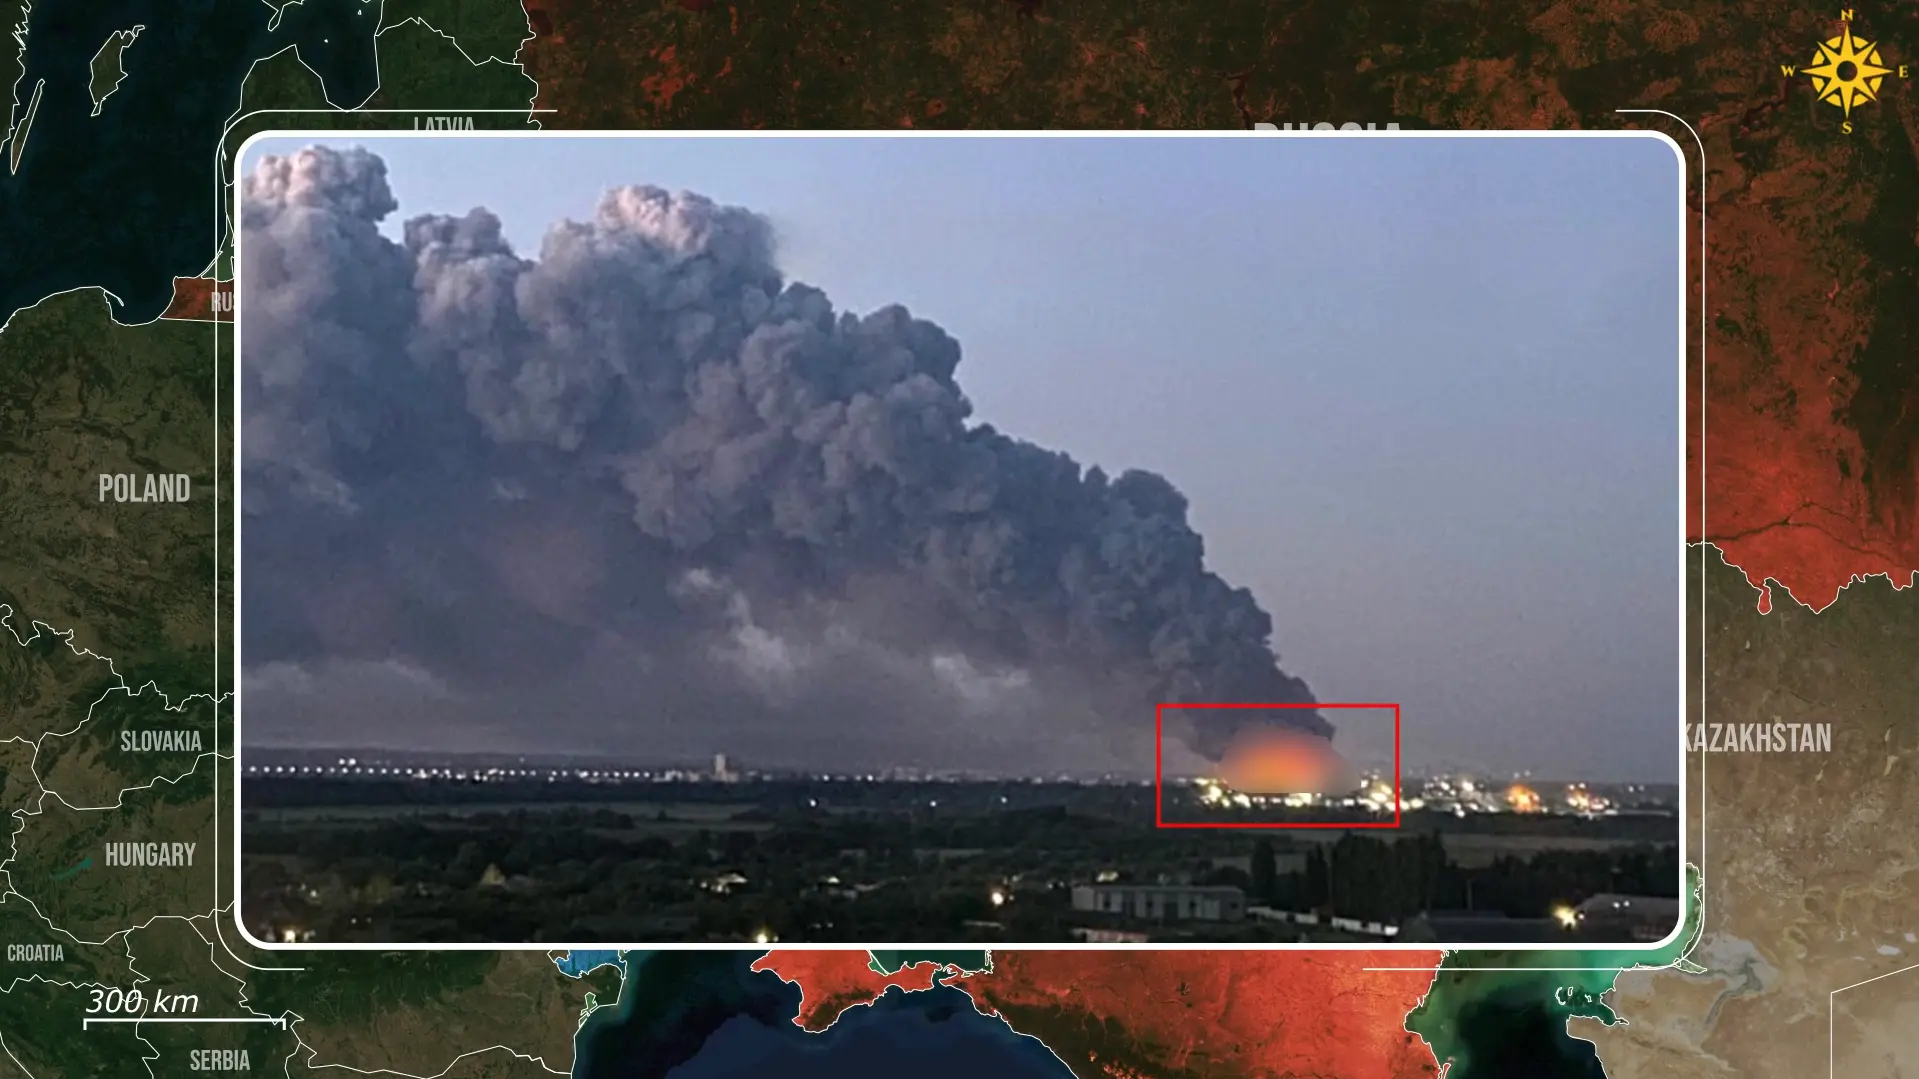
Moment przeprowadzenia ataku ma szczególne znaczenie analityczne, ponieważ rosyjskie uderzenia w ostatnim czasie celowały w ukraińskie centra danych, a obecnie Rosja odczuwa konsekwencje ataków na własną infrastrukturę cyfrową, przy czym skutki gospodarcze mogą wykraczać daleko poza sam Yandex. Wcześniejsze uderzenia w obiekty spółek Wildberries i Ozon pokazały, jak zniszczenia fizyczne potrafią zdezorganizować handel elektroniczny. Centra danych stanowią jednak znacznie bardziej złożone wyzwanie, ponieważ podtrzymują systemy oprogramowania warunkujące funkcjonowanie biznesu.
Zagrożenie potęguje fakt, że magazyny logistyczne można stosunkowo łatwo zastąpić mniejszymi obiektami składowymi, alternatywnymi trasami dystrybucji czy rozproszonymi zapasami. Wielkowymiarowe centra danych są niezwykle trudne do szybkiego zreplikowania, gdyż wymagają potężnych mocy elektrycznych, wyspecjalizowanych systemów chłodzenia, serwerów dedykowanych, łącz o wysokiej przepustowości oraz precyzyjnie zsynchronizowanych środowisk programistycznych. Mimo że obciążenia robocze można przekierowywać między ośrodkami, przeniesienie masowych zbiorów danych i potencjału obliczeniowego wymaga ogromnych nakładów finansowych oraz przygotowania technicznego. W konsekwencji powtarzające się zakłócenia generować będą rosnące koszty skumulowane, nawet jeśli przedsiębiorstwom uda się sprawnie przywrócić działanie usług.
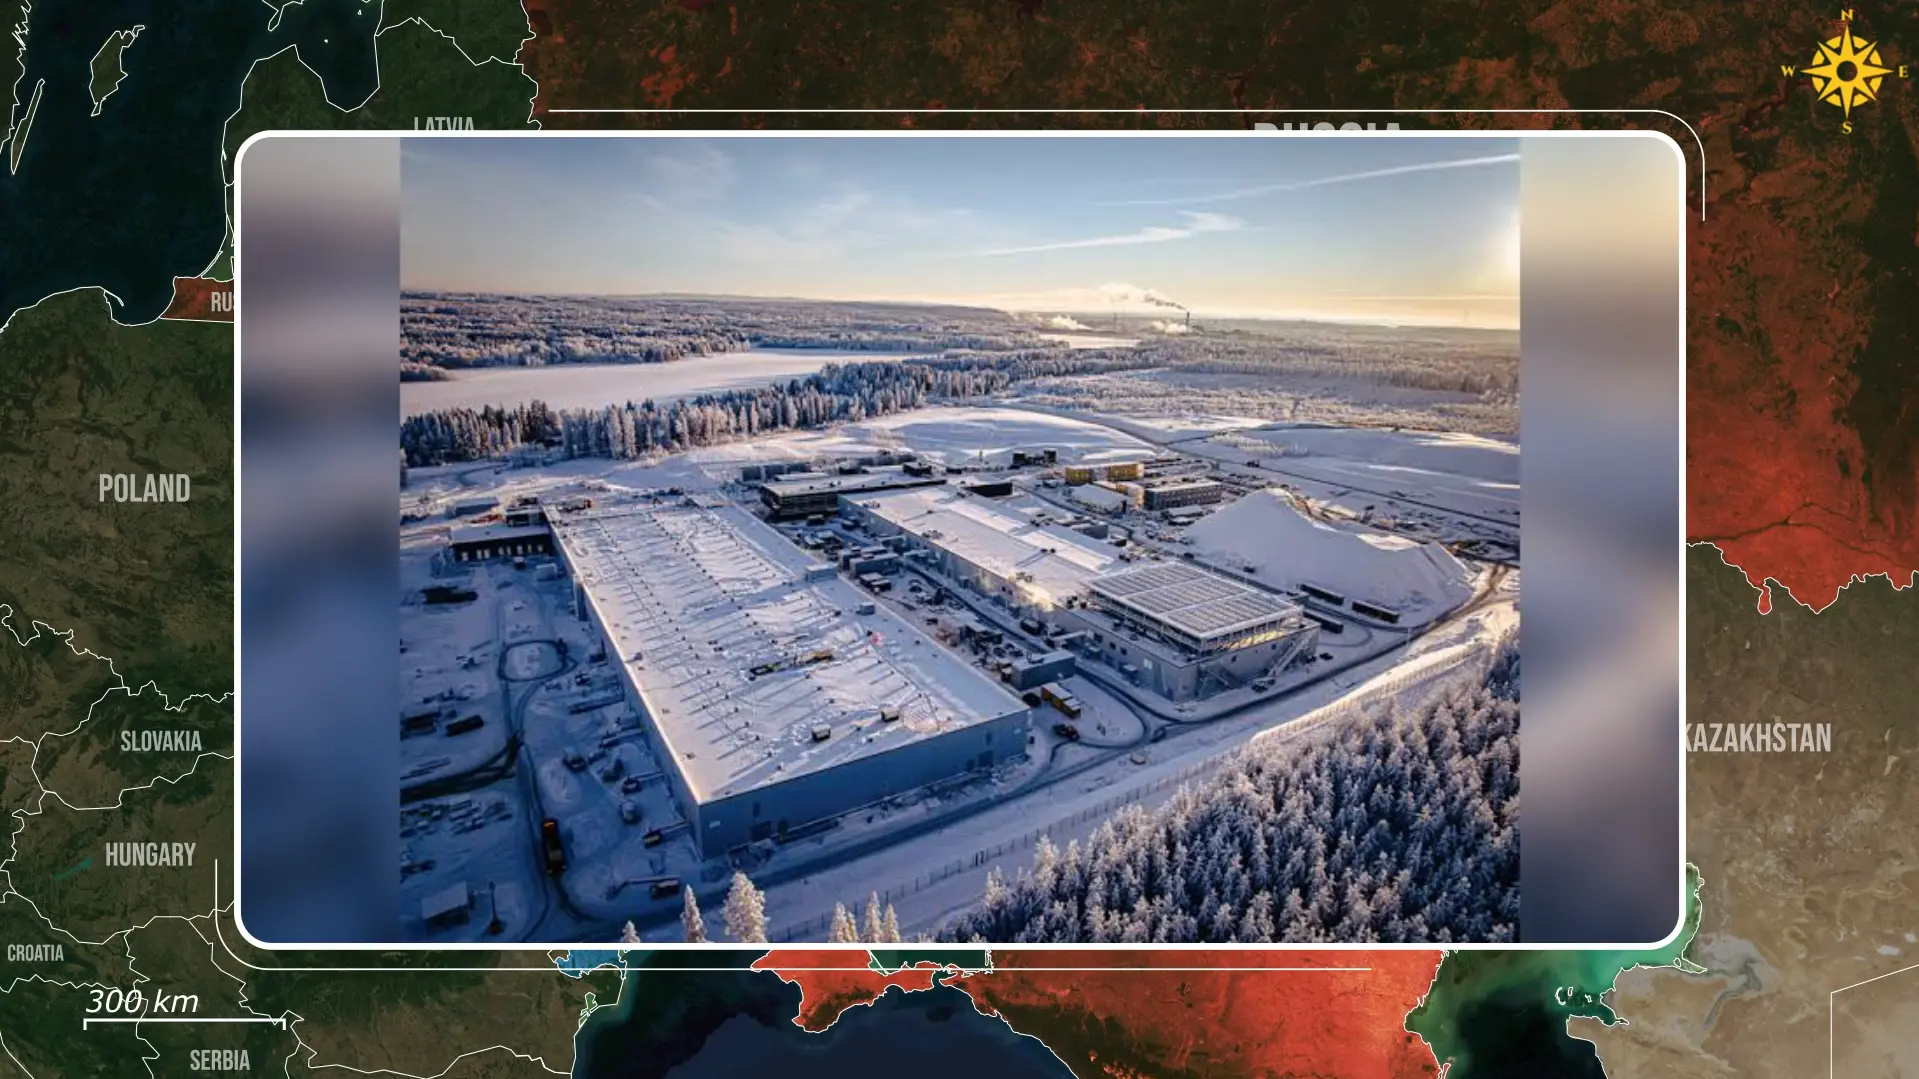
Cyfrowa gospodarka Rosji jest bezwzględnie uzależniona od tych systemów w zakresie przechowywania danych w chmurze, rozliczeń transakcji finansowych, korporacyjnych baz danych, telekomunikacji oraz administracji państwowej. Sam Yandex prowadzi wyszukiwarkę, usługi nawigacyjne, przewozowe, chmurowe oraz systemy sztucznej inteligencji, w tym YandexGPT. Zakłócenie ciągłości działania u kilku niezależnych dostawców mogłoby wywołać efekty kaskadowe: spowolnienie aplikacji, paraliż płatności internetowych, brak dostępu do dokumentacji biznesowej, opóźnienia w świadczeniu usług publicznych oraz spadek niezawodności komercyjnych platform cyfrowych.
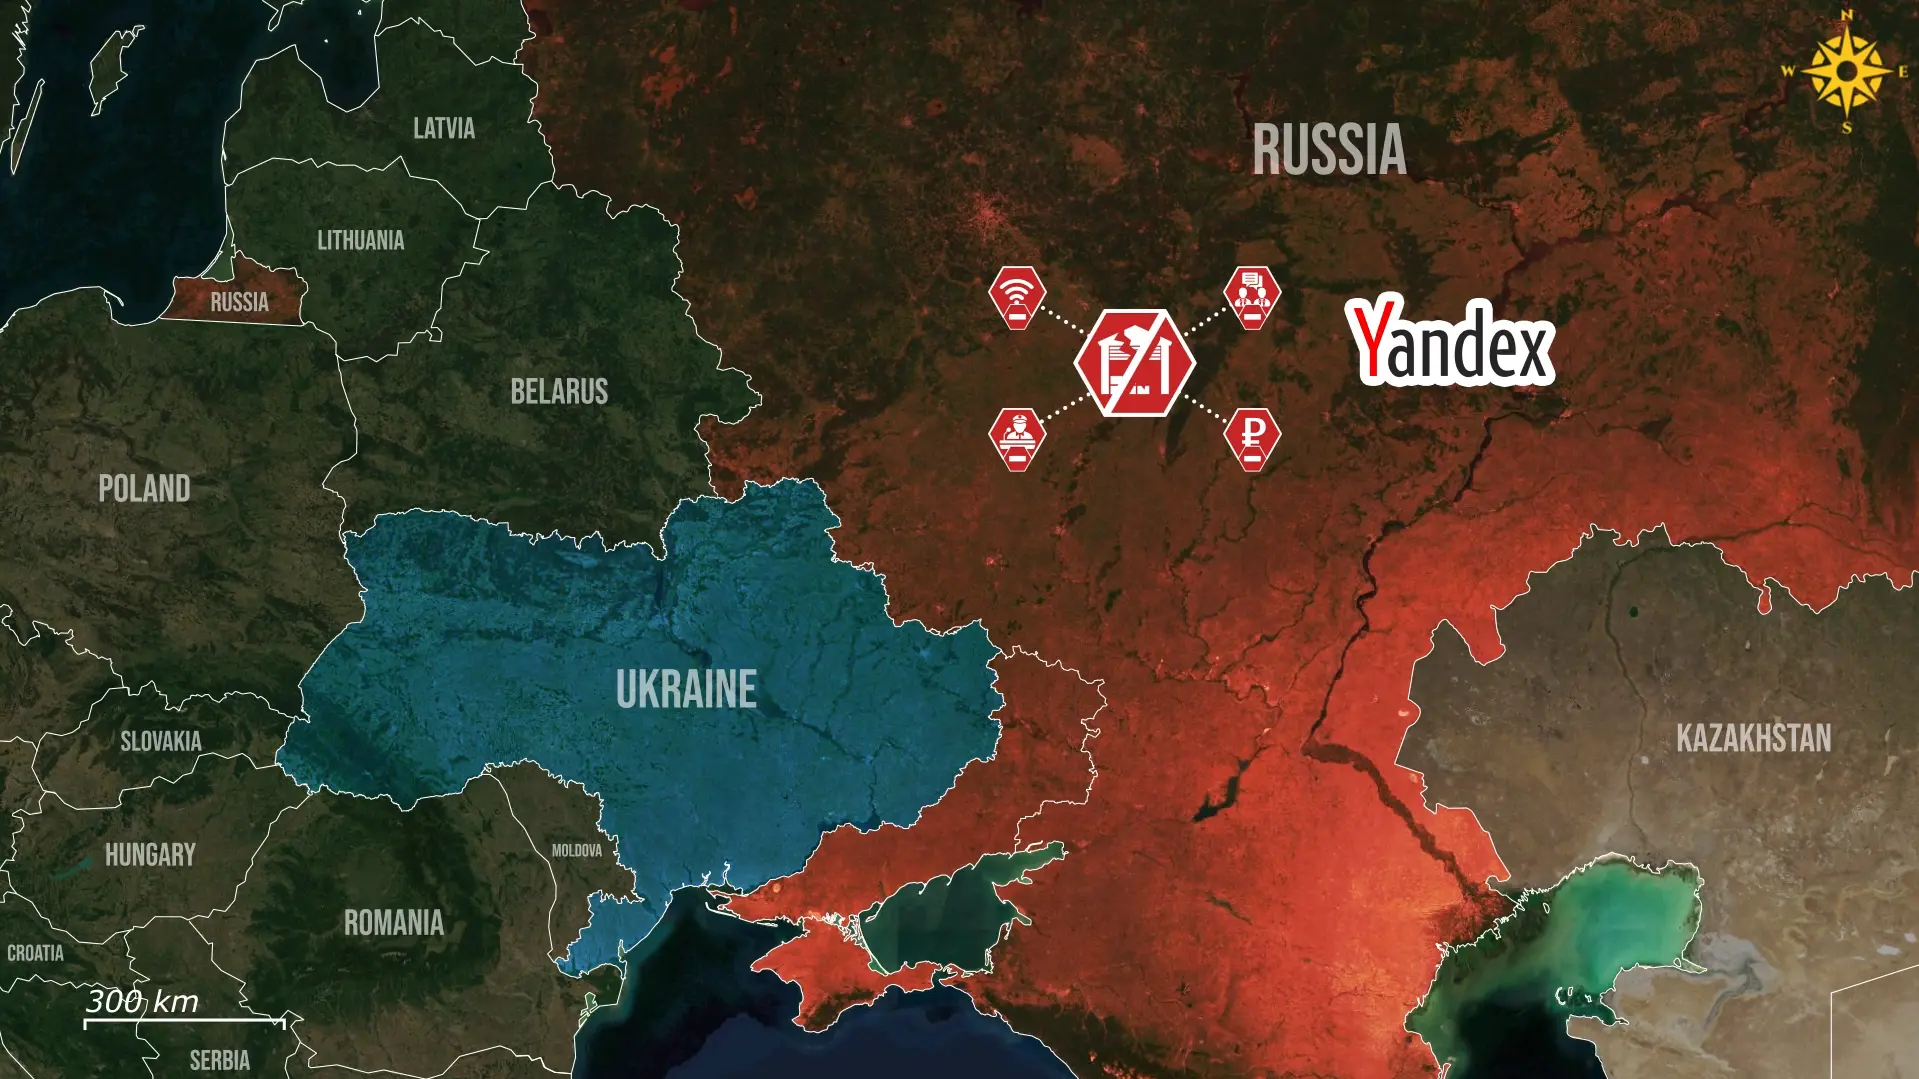
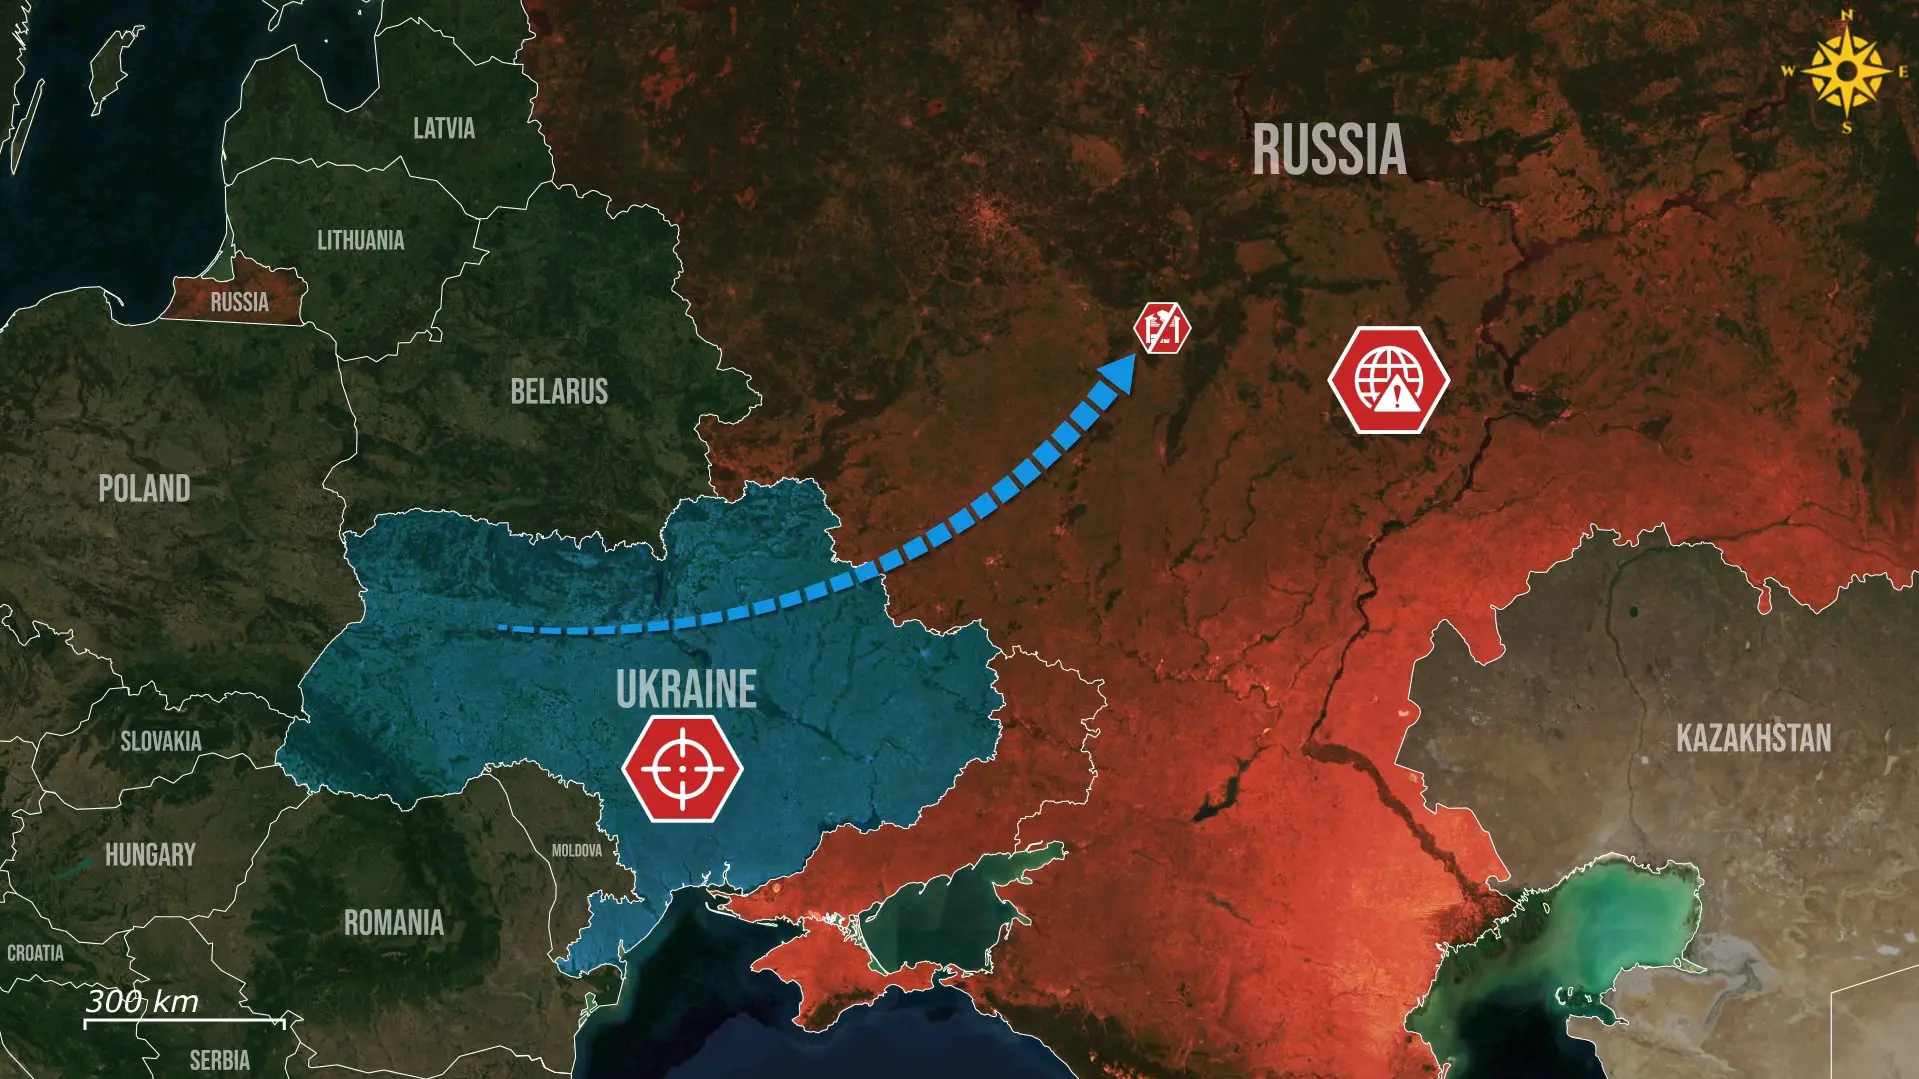
Kolejnym potencjalnie największym celem może stać się centrum danych w Udomli w obwodzie twerskim, przetwarzające symulacje reaktorów jądrowych oraz przechowujące państwowe archiwa wideo z całej Rosji, którego sparaliżowanie mogłoby zakłócić pracę organów rządowych. Drugim kluczowym obiektem jest moskiewskie centrum danych M9 – węzeł, którego odcięcie od sieci spowodowałoby natychmiastowy paraliż znacznej części rosyjskiego Internetu, wywierając wpływ na transakcje bankowe, łączność komórkową i portale państwowe. Mimo że Rosja dysponuje geograficznie rozproszonym sektorem centrów danych, większość operacyjnie istotnych obiektów skoncentrowana jest w samej Moskwie lub w jej bezpośrednim sąsiedztwie.
W następstwie takiej kampanii rosyjskie przedsiębiorstwa będą musiały przeprowadzać operacje przywracania dostępu do danych, przekierowywać obciążenia, weryfikować przerwane transakcje i odbudowywać zaufanie klientów. Część podmiotów będzie wymagać dodatkowych zasobów zapasowych, podczas gdy inne mogą zrewidować model wyłącznego polegania na krajowej infrastrukturze. Dla rządu rosyjskiego powtarzające się incydenty stworzą kolejne kosztowne wyzwanie, obok konieczności ochrony rafinerii, sieci transportowych i zakładów przemysłowych.
Podsumowując, skala ryzyka dla Rosji sprawia, że atak na Sasowo różni się w sposób fundamentalny od wcześniejszych uderzeń w obiekty magazynowe. Bezpośrednie szkody dotyczą sprzętu fizycznego, lecz wtórne konsekwencje mogą rozprzestrzenić się na podmioty gospodarcze, które nie doświadczyły ataku bezpośrednio, obnażając słabość, której Moskwa nie może już ignorować, ale której nie jest w stanie szybko wyeliminować. Po latach rosyjskich ataków na infrastrukturę cywilną Ukrainy, konsekwencje coraz wyraźniej uderzają w samą cyfrową gospodarkę Rosji. Sasowo stanie się w dłuższej perspektywie początkiem znacznie szerszego okresu dysrupcji technologicznej, jako że Ukraina udowodniła już swoje zdolności do prowadzenia uderzeń dalekiego zasięgu w obiekty o kluczowym znaczeniu.



Komentarze